|
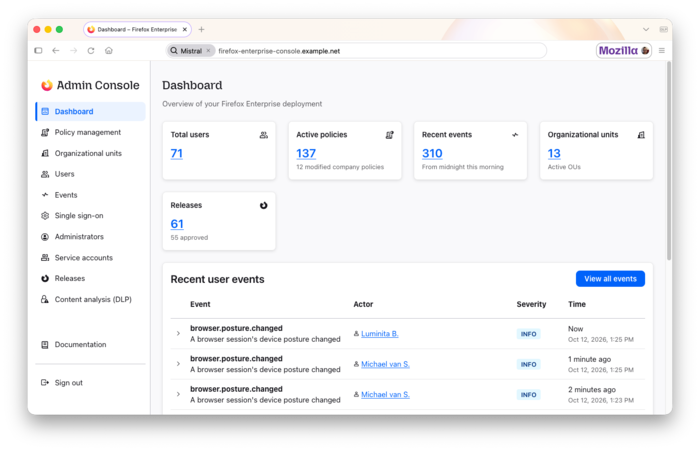
Компания Mozilla представила новый продукт - Firefox Enterprise, отдельную сборку Firefox, предназначенную для использования на предприятиях и предоставляющую расширенные возможности для централизованного управления и контроля над действиями сотрудников. Сборка Firefox Enterprise 158 основана на выпуске Firefox 158, релиз которого запланирован на сегодняшний вечер. Управление браузерами на рабочих станциях осуществляется через web-консоль администратора, которую можно запустить на собственном оборудовании без привязки к внешним облачным сервисам.
Поддерживается передача информации о событиях развёрнутые на предприятии платформы анализа событий безопасности (SIEM - Security Information and Event Management), определение правил доступа в привязке к пользователям и устройствам, аутентификация через системы единого входа (SSO), ограничение доступа на уровне доменов и действий в брузере (например, отключение функций, связанных с AI), управление установкой дополнений и доставкой обновлений, удалённое изменение настроек и сбор телеметрии.
Основные особенности Firefox Enterprise:
- Управление пользователями и сеансами через консоль администратора. Объединение пользователей в группы с разными уровнями доступа. Создание правил анализа контента и рецензирование логов аудита.
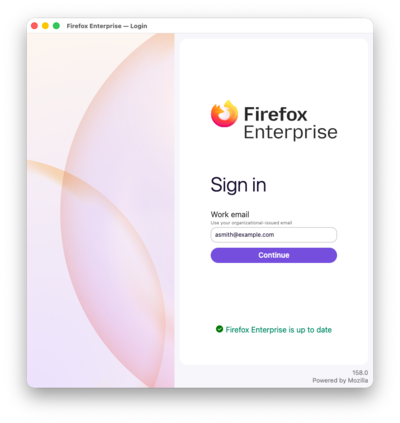
- Возможность работы в браузере только после аутентификации с использованием своей корпоративной учётной записи. Поддерживается интеграция c SSO и провайдерами аутентификации, использующими протокол
OpenID Connect (OIDC). Возможно применение двухфакторной аутентификации. После перезапуска или закрытия браузера сеанс завершается и требуется повторный вход. Администратор может удалённо разорвать сеанс, например, в случае кражи ноутбука.
- Отдельная тема оформления и элементы бренда. Стилизация оформления с учётом корпоративного стиля и отображение в браузере логотипа предприятия.
- Отключение обращений к сервисам Mozilla в пользу собственных сервисов предприятия, обеспечивающих управление браузером и обновлениями.
- Передача в консоль администратора данных о состоянии устройства, включая данные об операционной системе, шифровании дисков, запущенных программах для поддержания безопасности, подключении к домену Active Directory, установленных дополнениях и сведений о сетевом подключении. Администратор может привязать возможность работы в браузере к параметрам системного окружения.
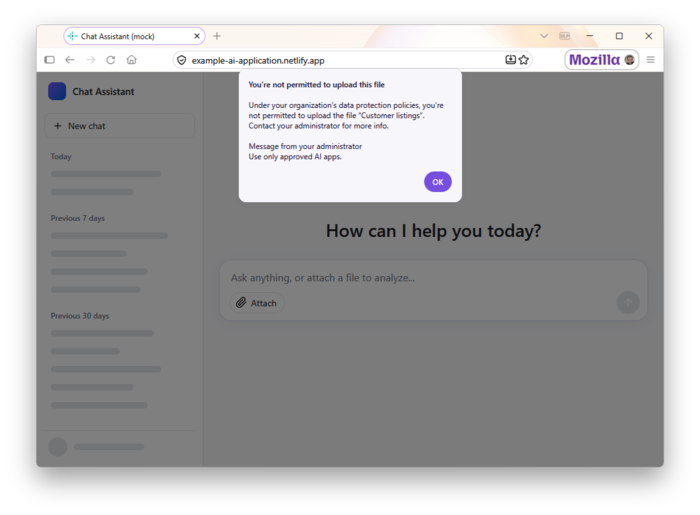
- Возможности для предотвращения утечки данных (DLP - Data Loss Prevention) - администратор может настроить блокировку или вывод предупреждения при попытках вставки из буфера обмена, выгрузки и загрузки файлов, вывода на печать страниц с определённых сайтов. Например, может быть запрещена вставка из буфера обмена в неразрешённые AI-инструменты. Встроенные DLP-проверки выполняются на стороне браузера на устройстве пользователя, т.е. контент не пересылается для инспектирования по сети, но можно подключить и отправку данных на внешние DPL-системы. Выявленные нарушения правил отражаются в консоли администратора.
- Поддерживается добавление на важные страницы водяных знаков, содержащих email-сотрудника и время операции. Подобные метки могут использоваться при расследовании источника утечки информации. Параметры водяных знаков и сайты, поверх которых они добавляются, настраиваются администратором.
- Режим усиленной защиты (Lockdown), при котором при доступе к не заслуживающим доверия сайтам отключается JIT-компиляция JavaScript, блокируется выполнение Worker-ов, запрещается нешифрованные обращения через HTTP и обеспечивается изоляция работы с сайтом в отдельном контейнере.
- Шифрование данных профиля, таких как история посещений, данные web-форм, учётные данные и токены TLS-сеансов. Доступ к скопированному зашифрованному профилю возможен только при наличии ключа, предоставленного администратором.
- Возможность доступа к внутренним сайтам и web-приложениям компании c личных устройств пользователя без установки отдельного VPN, используя развёртываемый на предприятии прокси.
- Более 130 централизованно управляемых политик, изменение многих из которых не требует перезапуска браузера. Например, через политики можно менять настройки, связанные с прокси, фильтрацией сайтов, Cookie, работы только через HTTPS, режимом Lockdown и параметрами дополнений.
- Возможность определения минимально допустимой версии браузера и отслеживания установки обновлений на системах сотрудников.
- Поддержка передачи информации о событиях, таких как загрузка файлов, вывод на печать, установка дополнений, открытие небезопасных сайтов и попытки просмотра заблокированных сайтов, помеченных в БД Safe Browsing. Отчёт о подобных событиях отображается в интерфейсе администратора.
- Администратор может блокировать и разрешать использование браузерных дополнений в привязке к их типу, сайтам и полномочиям пользователей. Также можно запретить отключение автообновления дополнений, использовать отдельный сервер для доставки новых версий дополнений, запретить изменение настроек дополнений для отдельных сайтов и выбрать с какими сайтами применять определённые дополнения.
|