| · | 15.10.2026 | Выпуск системы тестирования памяти Memtest86+ 9.0 (9 +18) |
|
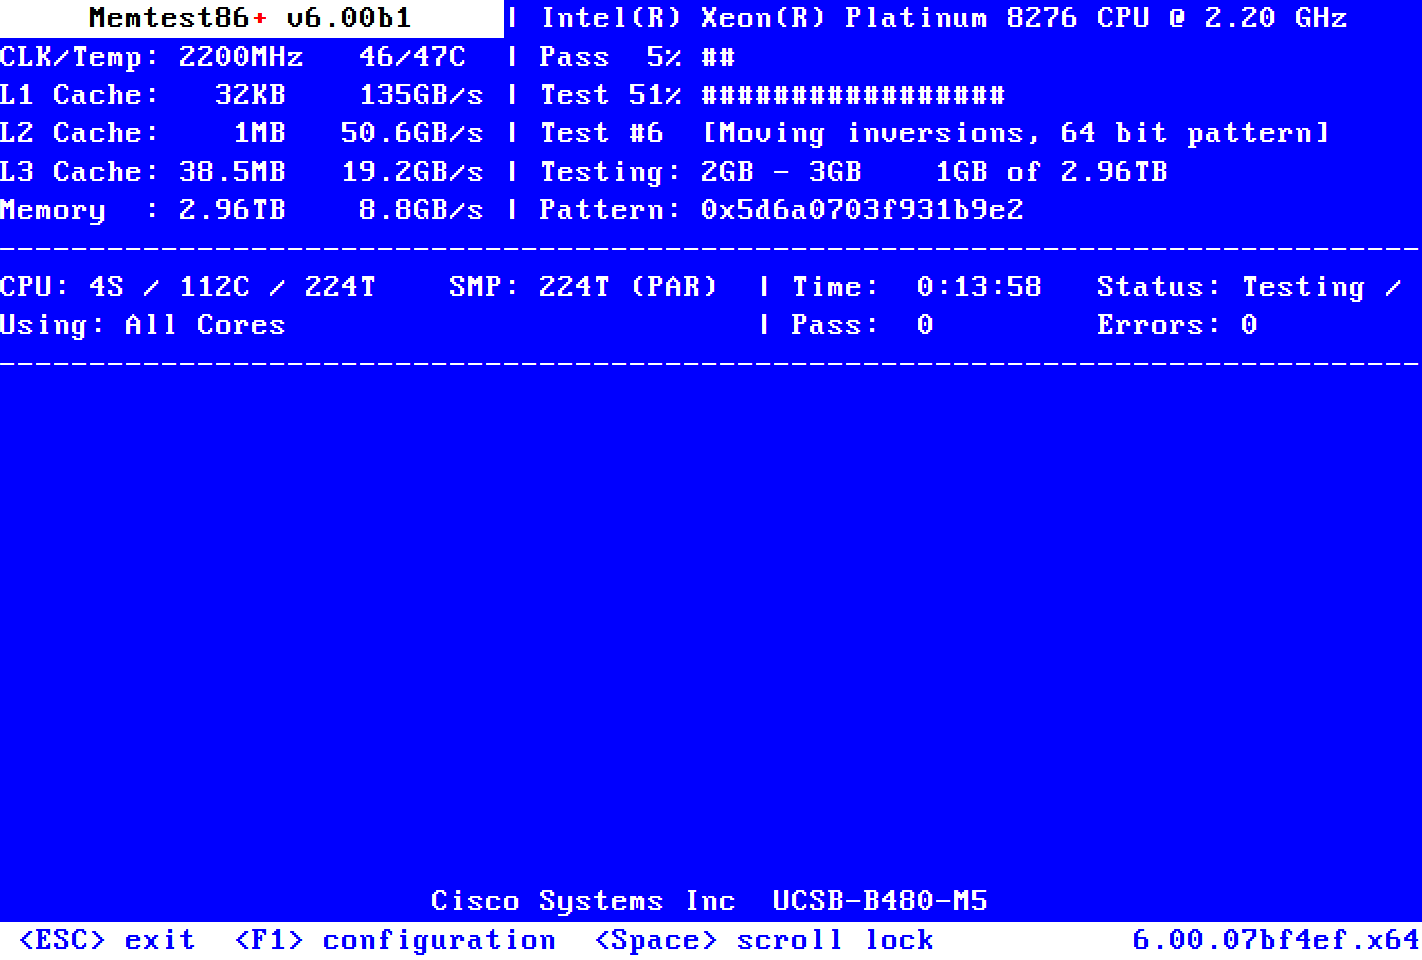
Доступен выпуск программы для тестирования оперативной памяти Memtest86+ 9.0. Программа не привязана к операционным системам и может запускаться напрямую из прошивки BIOS/UEFI или из загрузчика для проведения полной проверки оперативной памяти. В случае выявления проблем построенная в Memtest86+ карта сбойных участков памяти может использоваться в ядре Linux для исключения проблемных областей при помощи опции memmap. Код проекта распространяется под лицензией GPLv2.
Основные новшества:
| ||
|
Обсуждение (9 +18) |
Тип: Программы |
| ||
| · | 15.10.2026 | В Microsoft Defender добавлена поддержка десктоп-систем Linux (96 –3) |
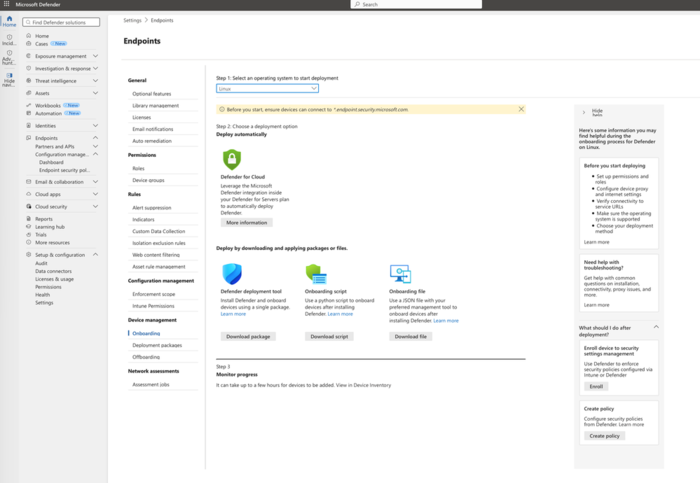
Компания Microsoft объявила о реализации официальной поддержки десктоп-систем на базе Linux в платформе Microsoft Defender. Доступны такие возможности, как защита от вирусов и вредоносных программ, отслеживание неисправленных уязвимостей, анализ угроз, изоляция и инвентаризация устройств, управление связанными с безопасностью настройками, выявление атак и реагирование на атаки (EDR - Endpoint Detection and Response). Заявлено о возможности применения Microsoft Defender не только для защиты Linux-серверов, но рабочих станций, на которых применяются Ubuntu, Debian, Fedora, RHEL, openSUSE, SUSE и производные дистрибутивы. Поддерживаются GNOME, KDE и другие среды рабочего стола.
| ||
|
Обсуждение (96 –3) |
Тип: Программы |
| ||
| · | 15.10.2026 | Выпуск Issuerd 0.1.17, Keycloak-совместимого сервера управления идентификацией и доступом (16 +6) |
|
Опубликован выпуск Issuerd 0.1.17 - сервера управления идентификацией и доступом (IAM), реализующего протоколы OpenID Connect и OAuth 2.x и совместимого с платформой Keycloak на уровне модели данных и управляющего REST API. Реализованы SSO, MFA (TOTP, WebAuthn/passkeys), федерация пользователей из LDAP и Kerberos/SPNEGO, вход через внешних провайдеров идентификации (OIDC, соцсети), страницы входа с настраиваемым оформлением и локализацией, декларативная первоначальная конфигурация из YAML при первом запуске. Сервер написан на Rust (unsafe-код запрещён на уровне атрибутов), распространяется под лицензией Apache 2.0 и поставляется одним самодостаточным бинарным файлом, в который встроены административная консоль и консоль пользователя. Сборки формируются для платформ Linux, Windows и macOS (amd64 и
arm64).
Ключевая особенность проекта - непрерывная проверка соответствия официальному набору тестов OpenID Foundation Conformance Suite (5.3.2). Тестирование проводится в CI для каждого релиза в изолированном docker-окружении. Помодульные результаты хранятся в репозитории, а полный пакет отчётов прикладывается к каждому релизу. Паритет с Keycloak контролируется набором тестов. В планах прохождение официальной сертификации. Из протоколов, востребованных в сценариях с AI-агентами, реализованы DPoP (RFC 9449, привязка токена к ключу предъявителя), обмен токенами (RFC 8693, сужение полномочий при обмене токена) и CIBA (режим poll, подтверждение действий человеком). Также поддерживаются PAR (RFC 9126), JAR (RFC 9101), JARM, RAR (RFC 9396), динамическая регистрация клиентов (RFC 7591/7592), авторизация устройств (RFC 8628). Полный импорт 100 тысяч пользователей из MS Active Directory занимает около 30 секунд.
| ||
| · | 14.10.2026 | Обновление nginx 1.31.7 и njs 1.0.2 с устранением уязвимостей (9 +8) |
Сформирован выпуск основной ветки nginx 1.31.7, в рамках которой продолжается развитие новых возможностей, а также выпуск параллельно поддерживаемой стабильной ветки nginx 1.30.6, в которую вносятся только изменения, связанные с устранением серьёзных ошибок и уязвимостей. В обновлениях устранено 5 уязвимостей:
Не связанные с уязвимостями изменения в nginx 1.31.7:
Одновременно доступен выпуск njs 1.0.2, модуля для интеграции интерпретатора языка JavaScript в http-сервер nginx. Njs позволяет использовать сценарии JavaScript в файлах конфигурации для расширения возможностей nginx. Скрипты могут использоваться для определения расширенной логики обработки запросов, формирования конфигурации, динамической генерации ответов, модификации запроса/ответа или быстрого создания заглушек с решением проблем в web-приложениях. Код проекта написан на Си и распространяется под лицензией BSD. В выпуске njs 1.0.2 устранены уязвимости: исчерпание доступной памяти при разборе некорректных XML-данных (CVE-2026-101025) и нарушение проверки подписанного XML-документа через манипуляцию с XML-атрибутами (CVE-2026-101019). Добавлены методы XMLNode.getAttributeNS() и XMLNode.getChildNS(). Сокращено потребление памяти при компиляции в движке njs.
| ||
|
Обсуждение (9 +8) |
Тип: Проблемы безопасности |
| ||
| · | 14.10.2026 | Выпуск QLinuxDeviceManager 1.3, диспетчера устройств для Linux с расширенной диагностикой оборудования (123 +10) |
|
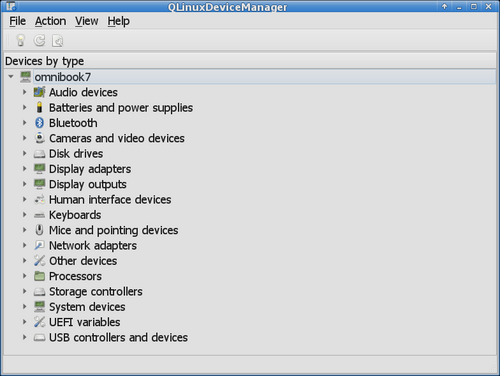
Представлен выпуск QLinuxDeviceManager 1.3 - графического диспетчера устройств для Linux, сочетающего интерфейс с системной информацией в стиле Windows с возможностями подробной диагностики оборудования. В отличие от обычных просмотрщиков системной информации, программа позволяет не только определить установленные устройства и используемые драйверы, но и узнать фактическую скорость подключения PCIe-устройств, проверить состояние SSD, изучить переменные UEFI, посмотреть характеристики USB-подключений и получить подробные сведения о мониторах, аккумуляторах и сетевых интерфейсах. Код написан на языке C++ с использованием Qt6 и распространяется под лицензией GPLv3. Доступна сборка в формате AppImage.
Программа ориентирована на пользователей, которым недостаточно названия устройства и версии драйвера, но не хочется собирать информацию по частям с помощью lspci, lsusb, smartctl, ethtool, dmidecode и других консольных утилит. В приложении реализованы несколько способов группировки оборудования: по типам, подключению, драйверам и ресурсам. Для каждого устройства предусмотрено окно свойств, в котором сведения разделены на тематические вкладки. Отдельный раздел System Information содержит общую информацию о системе, процессоре, памяти, материнской плате и прошивке. Для получения сведений об оборудовании используются системные интерфейсы Linux. Управление драйверами и изменение конфигурации устройств намеренно не реализованы - приложение работает исключительно в режиме чтения. При разработке использовался ИИ, в то время как архитектурные решения, требования к функциональности и проверка работоспособности оставались за автором. Среди особенностей QLinuxDeviceManager:
| ||
| · | 14.10.2026 | Выпуск компилятора ISPC 1.32, развиваемого Intel для языка Си с расширениями SPMD (46 +12) |
|
Компания Intel опубликовала компилятор ISPC 1.32 (Implicit SPMD Program Compiler), предназначенный для сборки кода на языке Си с расширениями параллельного программирования SPMD (Single Program, Multiple Data), позволяющими добиться параллельного выполнения нескольких экземпляров одной программы с разными наборами входных данных. Код проекта написан на языке С++ и распространяется под лицензией BSD. Поддерживается работа в Linux, Windows, macOS и FreeBSD.
Си-программы с расширениями SPMD компилируются для выполнения на вычислительных блоках SIMD, предоставляемых CPU и GPU, что позволяет задействовать механизмы векторизации SIMD без низкоуровневых оптимизаций и явного применения в коде SIMD-инструкций. Для написания распараллеливаемых функций используется привычный синтаксис и идиомы языка Си - SPMD-функции напрямую взаимодействуют с функциями и структурами, написанными на C/C++. Для отладки программ могут применяться существующие отладчики. В качестве бэкенда для генерации кода и оптимизации в ISPC используется инфраструктура LLVM. Поддерживаются векторные инструкции x86 (SSE2, SSE4, AVX, AVX2, AVX512) и ARM (NEON), а также вынос вычислений на сторону GPU (Intel Gen9 и Xe). На архитектурах с векторными блоками SSE, обрабатывающими по 4 элемента за раз, применение ISPC даёт возможность добиться ускорения выполнения программы в 3 или более раз, а на архитектурах с векторными блоками AVX, обрабатывающими по 8 элементов за раз, ускорение может достигать 5-6 раз. При этом помимо размера векторного блока, масштабирование также обеспечивается за счёт выполнения на разных процессорных ядрах. Основные новшества, добавленные в версии ISPC 1.32:
| ||
|
Обсуждение (46 +12) |
Тип: Программы |
| ||
| · | 12.10.2026 | Уязвимость в GitLab, допускающая удалённое выполнение кода (доступен эксплоит) (20 +10) ↻ |
|
Опубликованы корректирующие обновления платформы для организации совместной разработки GitLab - 19.4.2, 19.3.4, 19.2.8, в которых устранены 24 уязвимости. Наиболее опасная уязвимость (CVE-2026-97229) позволяет удалённо выполнить свой код на сервере. Проблема вызвана целочисленным переполнением в коде компиляции регулярных выражений. Атаку может совершить неаутентифицированный пользователь через использование специально оформленного регулярного выражения в конфигурации CI/CD. Уязвимости присвоен уровень опасности 10 из 10.
Всем пользователям рекомендуется срочно установить обновление. Детали проблемы пока не раскрываются и станут доступны публично спустя 30 дней после публикации исправления (на днях в библиотеке libpcre2 была устранена подобная уязвимость, но она была вызвана не целочисленным переполнением). Сведения об уязвимости переданы в GitLab в рамках действующей на HackerOne программы выплаты вознаграждений за обнаружение уязвимостей. Дополнение: В открытом доступе опубликован эксплоит. Сканирование сети выявило более 25 тысяч хостов, на которых продолжают использоваться уязвимые версии GitLab.
| ||
|
Обсуждение (20 +10) ↻ |
Тип: Проблемы безопасности |
| ||
| · | 12.10.2026 | Разработчики Ubuntu начали тестирование системы распознавания речи Myna (61 +8) |
|
Компания Canonical опубликовала предварительную версию системы распознавания речи Myna и построенных на её основе инструментов голосового ввода текста, интегрируемых в Ubuntu. Готовые сборки сформированы для Ubuntu 24.04 LTS, Ubuntu 26.04 LTS и Ubuntu 26.10 в пакетах для архитектур amd64 и amd64v3. Поддерживается работа в окружениях GNOME, использующих протокол Wayland. Для распознавания речи на выбор могут использоваться AI-модели Whisper, Parakeet или Funasr, выполняемые локально и поддерживающие разные языки.
Для интеграции с рабочим столом подготовлено дополнение к GNOME Shell - Myna Shell. Голосовой ввод активируется комбинацией клавиш Super+J, после чего можно продиктовать текст вслух и ещё раз нажать Super+J для окончания сеанса диктовки. Диктуемый текст вставляется в текущее приложение через симуляцию клавиатурного ввода. В конфигуратор добавлена секция для настройки активирующей комбинации клавиш, индикации запуска/остановки распознавания, автоотключения после определённого времени тишины и режима подстановки текста (по мере произнесения или разом после завершения диктовки), а также выбора AI-модели. Предоставляется движок для аппаратного ускорения выполнения моделей распознавания речи на системах с GPU NVIDIA (другие варианты ускорения появятся позднее). 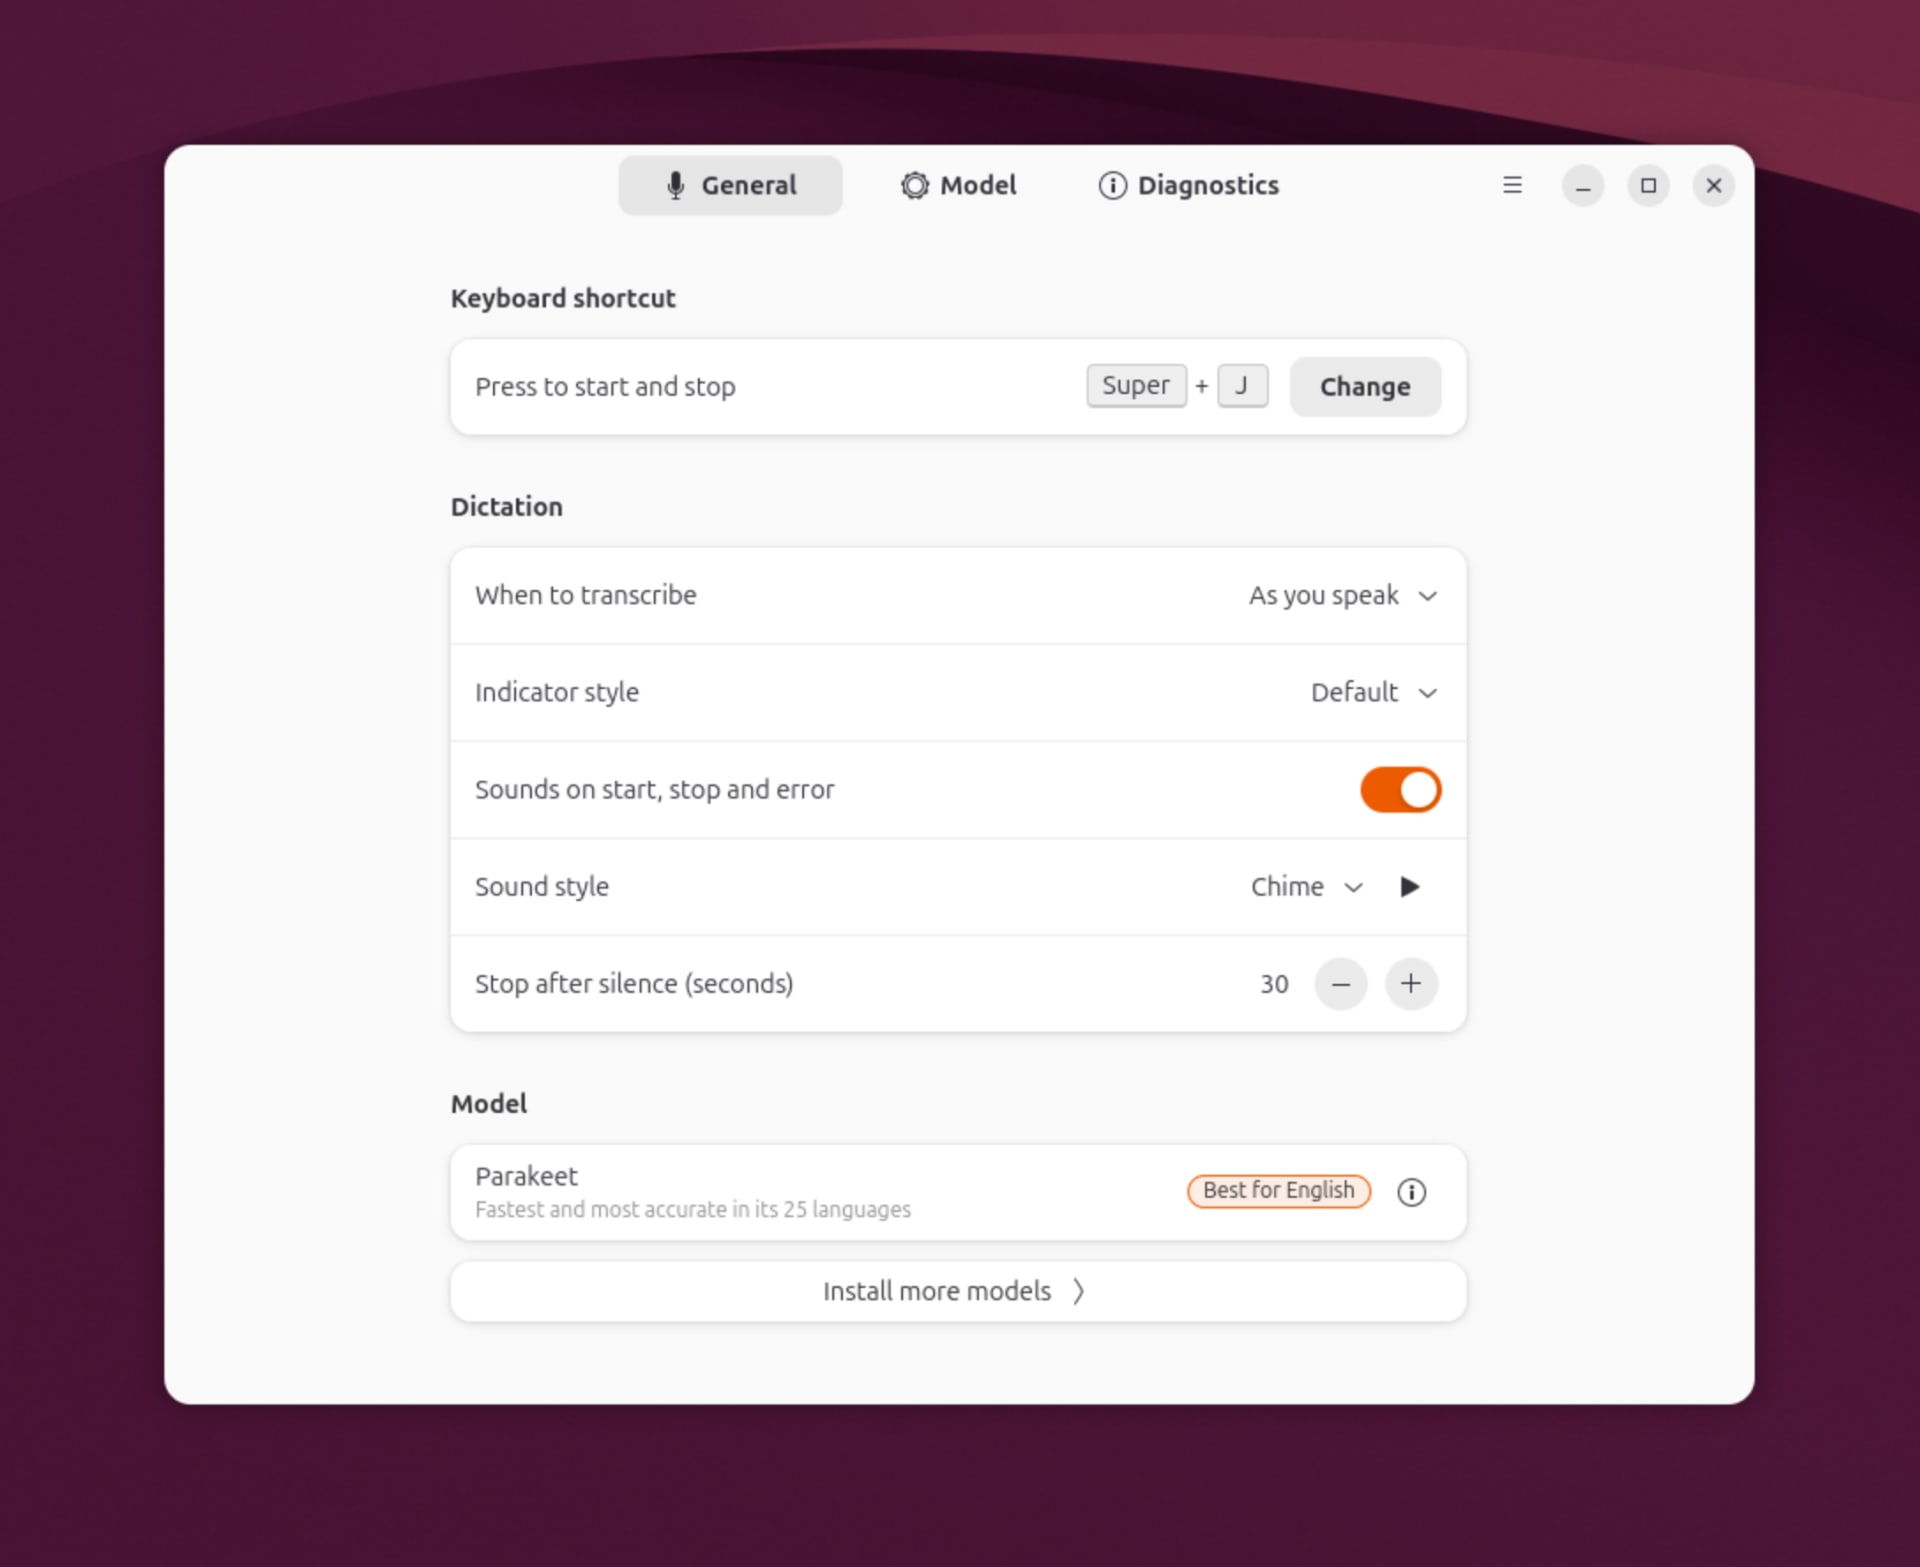 Установка производится через PPA-репозиторий: sudo add-apt-repository ppa:canonical-desktop-team/myna sudo apt install myna-config
| ||
|
Обсуждение (61 +8) |
Тип: К сведению |
| ||
| · | 12.10.2026 | Выпуск свободного интерпретатора классических квестов ScummVM 2026.4.0 (25 +18) |
|
Состоялся выпуск свободного кроссплатформенного интерпретатора классических квестов ScummVM 2026.4.0, заменяющего исполняемые файлы для игр и позволяющего выполнять многие классические игры на платформах, для которых они изначально не предназначены. Код проекта распространяется под лицензией GPLv3+.
Всего обеспечена возможность запуска более 500 квестов, включая игры компаний LucasArts, Humongous Entertainment, Revolution Software, Cyan и Sierra, такие как Maniac Mansion, Monkey Island, Broken Sword, Myst, Blade Runner, King's Quest 1-7, Space Quest 1-6, Discworld, Simon the Sorcerer, Beneath A Steel Sky, Lure of the Temptress и The Legend of Kyrandia. Поддерживается запуск игр на платформах Linux, Windows, macOS, iOS, Android, PS Vita, Switch, Dreamcast, AmigaOS, Atari/FreeMiNT, RISC OS, Haiku, PSP, PS3, Maemo, GCW Zero и др. В новой версии:
| ||
|
Обсуждение (25 +18) |
Тип: Программы |
| ||
| · | 11.10.2026 | Выпуск Ventoy 1.1.18, инструментария для загрузки произвольных систем с USB-носителей (136 +48) |
|
Опубликован выпуск инструментария Ventoy 1.1.18, предназначенного для создания загрузочных USB-носителей, включающих несколько операционных систем. Программа позволяет загрузить ОС из неизменных ISO-, WIM-, IMG-, VHD- и EFI-образов, не требуя распаковки образа или переформатирования носителя. Достаточно просто скопировать интересующий набор образов на USB Flash с загрузчиком Ventoy, и он обеспечит загрузку операционных систем, находящихся внутри образов. В любой момент можно заменить или добавить новые iso-образы, просто скопировав новые файлы, что удобно для тестирования и предварительного ознакомления с различными дистрибутивами и операционными системами. Код проекта написан на языке Си и распространяется под лицензией GPLv3.
Ventoy поддерживает загрузку на системах с BIOS, IA32 UEFI, x86_64 UEFI, ARM64 UEFI, UEFI Secure Boot и MIPS64EL UEFI c таблицами разделов MBR или GPT. Поддерживается загрузка различных вариантов Windows, WinPE, Linux, BSD, ChromeOS, а также образов виртуальных машин Vmware и Xen. Разработчиками протестирована работа в Ventoy 1460 iso-образов, включающих различные версии Windows и Windows Server, несколько сотен Linux-дистрибутивов, более десятка BSD-систем (FreeBSD, DragonFly BSD, pfSense, FreeNAS и т.п.). Помимо USB-носителей, загрузчик Ventoy может быть установлен на локальный диск, SSD, NVMe, SD-карты и другие виды накопителей, на которых используются файловые системы FAT32, exFAT, NTFS, UDF, XFS или Ext2/3/4. Имеется режим автоматизированной установки операционной системы в один файл на переносимом носителе с возможностью добавления своих файлов в создаваемое окружение (например, для создания образов c Windows или Linux-дистрибутивами, не поддерживающими Live-режим). В новой версии:
| ||
|
Обсуждение (136 +48) |
Тип: Программы |
| ||
| · | 11.10.2026 | Новая версия Brython 3.15, реализации языка Python для web-браузеров (63 +2) |
|
Доступен релиз проекта Brython 3.15.0 (Browser Python) с реализацией языка программирования Python 3 для web-браузеров, позволяющей использовать Python вместо JavaScript для разработки скриптов для Web. В ветке Brython 3.15 обеспечена совместимости с CPython 3.15 и реализована большая часть новых возможностей данного выпуска, включая отложенный импорт модулей, типы frozendict и sentinel, операторы "*" и "**" для распаковки списочных включений. Код проекта написан на языке Python и распространяется под лицензией BSD.
Подключив библиотеки brython.js и brython_stdlib.js, web-разработчик может использовать язык Python для определения логики работы сайта на стороне клиента, применяя Python вместо JavaScript. Для включения Python-кода на страницы используется тег <script> с mime-типом "text/python". Допускается как встраивание кода на страницу, так и загрузка внешних скриптов (<script type="text/python" src="test.py">). Из скрипта предоставляется полный доступ к элементам и событиям DOM. Помимо доступа к стандартной библиотеке Python предлагаются специализированные библиотеки для взаимодействия с DOM и JavaScript-библиотеками, такими как jQuery, D3, Highcharts и Raphael. Поддерживается использование CSS-фреймворков Bootstrap3, LESS и SASS. Выполнение Python-кода из блоков <script> производится через предварительную компиляцию этого кода, выполняемую обработчиком Brython после загрузки страницы. Компиляция инициируется при помощи вызова функции brython(), например через добавление "<body onload="brython()">". На основе Python-кода формируется представление на языке JavaScript, которое затем выполняется штатным JavaScript-движком браузера. Итоговая производительность большинства операций в Python-сценариях, встроенных в web-страницы, близка к производительности CPython. Задержка возникает только на этапе компиляции, но для её устранения предоставляется возможность загрузки предварительно скомпилированного в JavaScript кода, которая применяется для ускорения загрузки стандартной библиотеки (Brython предоставляет инструментарий для создания JavaScript-библиотек на основе модулей Python).
| ||
|
Обсуждение (63 +2) |
Тип: Программы |
| ||
| · | 09.10.2026 | В ФС Ext4 намечен к удалению режим data=journal (308 –11) |
|
В состав ядра Linux 7.3, релиз которого ожидается 19 октября, принято изменение, переводящее режим монтирования файловой системы Ext4 "data=journal" в разряд устаревших. Поддержку данной опции монтирования намерены прекратить в 2028 году.
Опция "data=journal" включает режим полного журналирования, при котором в журнал записываются не только метаданные, но и сами данные, что обеспечивает высокую устойчивость в случае сбоев, но усложняет сопровождение кода, приводит к значительному снижению производительности по сравнению с режимами "data=ordered" и "data=writeback". Кроме того данная опция не сочетается с некоторыми возможностями, такими как отложенное выделение блоков (delalloc) и прямой ввод/вывод, и мешает реализации новой функциональности в Ext4.
| ||
|
Обсуждение (308 –11) |
Тип: К сведению |
| ||
| · | 09.10.2026 | Оценка затрат времени на поддержание пакетов с открытым ПО в Google (22 +8) |
|
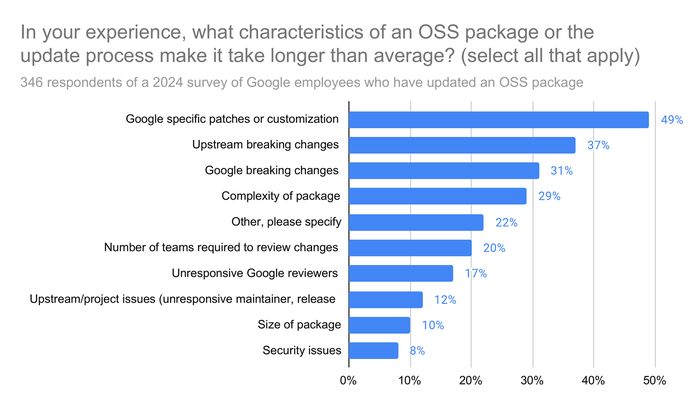
Компания Google опубликовала результаты исследования затрат времени инженеров на обновление пакетов с открытым ПО, используемых во внутренних продуктах компании. Данные получены на основе опроса 346 сотрудников Google, участвующих в обновлении пакетов. Вопросы касались того, как много времени инженер тратит на подготовку обновлённой версии пакета и можно ли предсказать связанные с этим трудозатраты при помощи метрик оценки сложности поддержки исходного кода.
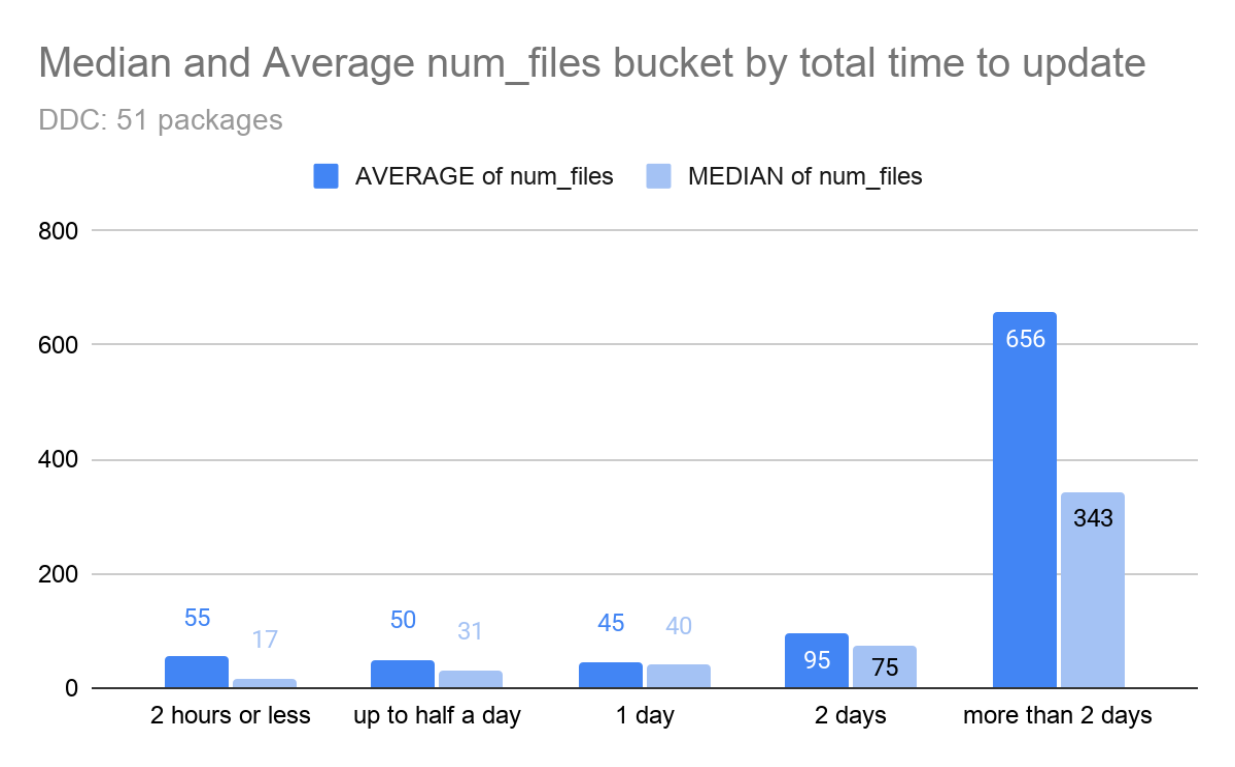
В большинстве случаев подготовка обновления занимала до 4 часов, но в отдельных ситуациях процесс затягивался на дни или месяцы. Основными индикаторами сложности, влияющими на трудозатраты при сопровождении, названо наличие отдельно поддерживаемых патчей, не переданных в upstream, число зависимостей у пакета и размер сообщества разработчиков в upstream-проекте. В 49% случаях задержки в подготовке обновления связываются с необходимостью адаптировать свои патчи к изменениям в новых выпусках, в 37% случаях - с появлением в upstream-проекте нарушающих совместимость изменений, в 31% - с нарушающими совместимость изменениями в коде Google и в 29% - c общей сложностью пакета.
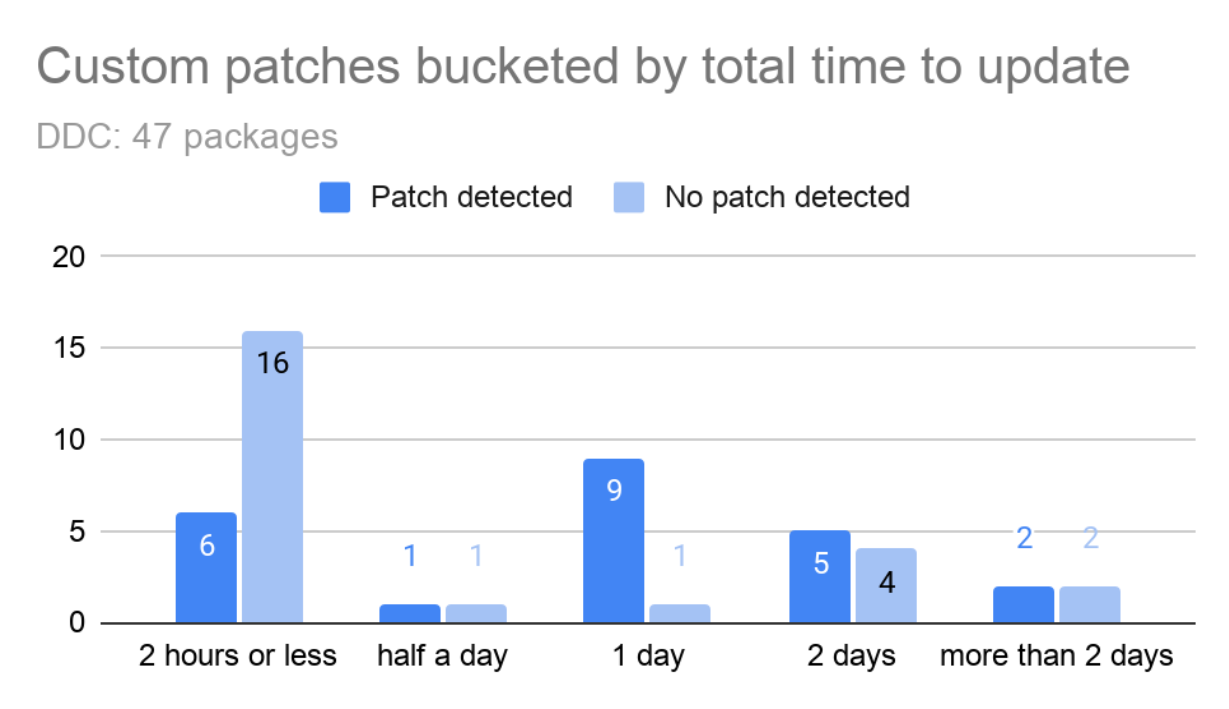
 Среднее время формирования обновления пакетов с собственными патчами и без них было примерно одинаковым, но медианное время для пакетов с патчами оказалось в три раза больше.
| ||
|
Обсуждение (22 +8) |
Тип: Обобщение |
| ||
| · | 08.10.2026 | Выпуск среды рабочего стола COSMIC 1.10.0 (64 +16) |
|
Компания System76, разрабатывающая Linux-дистрибутив Pop!_OS, опубликовала выпуск среды рабочего стола COSMIC 1.10.0. Пакеты с COSMIC 1.10.0 доступны в дистрибутиве Pop!_OS 24.04 и в ближайшее время ожидаются в Fedora, NixOS, Arch Linux, openSUSE, aerynOS, Redox и CachyOS. Код написан на языке Rust и распространяется под лицензиями GPLv3 (приложения) и MPL-2.0 (библиотеки).
COSMIC развивается как универсальный проект, не привязанный к конкретному дистрибутиву и соответствующий спецификациям Freedesktop. Для построения интерфейса в COSMIC задействована библиотека Iced, которая использует безопасные типы, модульную архитектуру и модель реактивного программирования, а также предлагает архитектуру, привычную для разработчиков, знакомых с языком декларативного построения интерфейсов Elm. Предоставляется несколько движков отрисовки, поддерживающих Vulkan, Metal, DX12, OpenGL 2.1+ и OpenGL ES 2.0+. Разработчикам предлагается готовый набор виджетов, возможность создавать асинхронные обработчики и использовать адаптивную компоновку элементов интерфейса в зависимости от размера окна и экрана. Помимо использования языка Rust из особенностей COSMIC выделяются режимы гибридной мозаичной компоновки окон и стекового закрепления окон (группировка окон по аналогии со вкладками в браузере), которые могут включаться в привязке к виртуальным рабочим столам. Проектом также разрабатывается композитный сервер cosmic-comp на базе Wayland. Среди изменений:

| ||
|
Обсуждение (64 +16) |
Тип: Программы |
| ||
| · | 08.10.2026 | Часть сервисов Ubuntu и Canonical недоступна из-за DDoS-атаки (25 +9) |
|
Компания Canonical предупредила пользователей о недоступности или нарушении нормальной работы некоторых сервисов и сайтов, связанных с Ubuntu, из-за DDoS-атаки на инфраструктуру проекта. Для оценки состояния работоспособности рекомендовано использовать страницу status.canonical.com. Зафиксированы сбои в работе Ubuntu Security API, Livepatch API, academy.canonical.com, assets.ubuntu.com, blog.ubuntu.com, canonical.com, developer.ubuntu.com, jaas.ai, maas.io и ubuntu.com.
| ||
|
Обсуждение (25 +9) |
Тип: К сведению |
| ||
| Следующая страница (раньше) >> | ||