|
Состоялся релиз web-браузера Firefox 159 и сформированы обновления прошлых веток с длительным сроком поддержки - 153.6.0 и 115.44.0. В рамках нового двухнедельного цикла формирования релизов на стадию бета-тестирования переведена ветка Firefox 160, релиз которой намечен на 10 ноября.
Основные новшества в Firefox 159 (1, 2, 3):
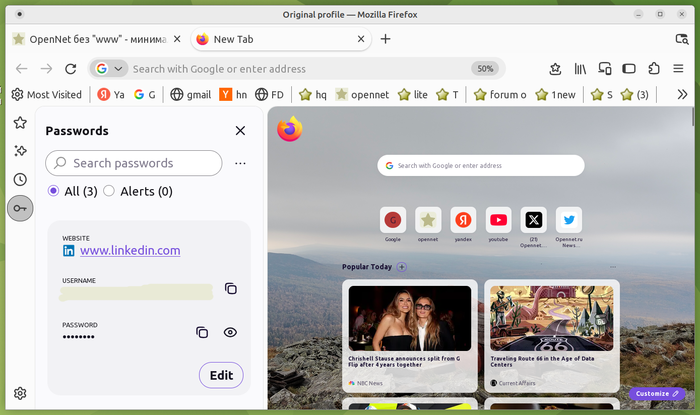
- В боковую панель по умолчанию добавлена кнопка для доступа к сохранённым паролям.
- В режим "Smart Window", предоставляющий отдельное пространство взаимодействия с AI, добавлена возможность отслеживания изменений на страницах. Например, при помощи новой функции можно отлавливать снижение стоимости товаров в интернет-магазинах. Для включения отслеживания следует использовать команду "/watch" в чате со встроенным в браузер AI-ассистентом, а для управления - кнопку Tasks в панели или страницу about:smartwindowtasks. При определении изменения Firefox выведет уведомление.
- AI-функция резюмирования содержимого страниц переделана для передачи AI-провайдеру не текста со страницы, а ссылки на страницу, что решило проблемы с неполным анализом страницы.
- Добавлены комбинации клавиш: Ctrl+Shift+A для поиска среди открытых вкладок и Ctrl+Shift+F для перехода к управлению дополнениями или темами оформления. Сочетания клавиш можно изменить на странице about:keyboard.
- В сборках для macOS задействован штатный для данной платформы интерфейс для отправки информации через другие приложения, такие как AirDrop и Messages. Добавлена возможность отправки сразу нескольких выделенных вкладок.
- В инструментах для web-разработчиков в web-консоли разрешено переопределения переменных, ранее объявленных через операторы let, const и class.
- Добавлена поддержка анимации, привязанной к прокрутке контента (Scroll-driven Animation), при помощи которой можно создавать индикаторы для наглядного представления позиции на странице или добавлять эффекты, меняющие содержимое при появлении в зоне видимости во время прокрутки. Для использования доступно два режима "ScrollTimeline" для привязки к позиции прокрутки относительно оси координат и "ViewTimeline" для привязки к относительному смещению отображения отдельных элементов содержимого в области прокрутки. Добавлены новые CSS-свойства animation-timeline, scroll-timeline, view-timeline и animation-range.
- Реализована поддержка реестров пользовательских элементов для разделения области видимости пользовательских HTML-элементов, что может потребоваться при использовании на одной странице нескольких разных пользовательских HTML-элементов, имеющих одно и то же имя. В случае использования на странице нескольких библиотек, определяющих элемент с одинаковым именем, при помощи JavaScript-конструктора CustomElementRegistry() элементы каждой библиотеки можно закрепить за определёнными частями иерархии DOM, не пересекающимися с глобальным реестром window.customElements. Например, если две библиотеки определяют разные элементы с одинаковым именем <my-button>, то в одной части страницы можно использовать элемент <my-button> из первой библиотеки, а на другой - из второй.
- В API WebGL добавлена поддержка расширений EXT_clip_control и EXT_texture_mirror_clamp_to_edge, а в WebGL 2 - расширения EXT_texture_norm16.
- В API Sanitizer реализована чистка HTML-кода на этапе парсинга, до добавления элементов в дерево DOM, что решило проблему с запуском конструкторов пользовательских элементов, удаляемых в процессе этой чистки.
- В версии для Android значительно сокращена интенсивность перезагрузки вкладок на устройствах Xiaomi и Redmi. Решена проблема с воспроизведением видео на таких сайтах, как The New York Times.
- В Firefox Enterprise администратору предоставлена возможность запроса повторного входа с использованием корпоративной учётной записи перед восстановлением сеанса после аварийного завершения процесса. Для сборок Firefox Enterprise обеспечено формирование данных SBOM (Software Bill of Materials). По умолчанию отключено использование AI при автозаполнении форм.
Кроме новшеств и исправления ошибок, в Firefox 159 устранено 167 уязвимостей, у 108 из которых выставлен высокий уровень опасности. Большинство уязвимостей вызваны проблемами при работе с памятью, такими как переполнения буферов и обращение к уже освобождённым областям памяти. Потенциально данные проблемы способны привести к выполнению кода злоумышленника при открытии специально оформленных страниц.
|