Координационный центр CERT (компьютерная группа реагирования на чрезвычайные ситуации), опубликовал предупреждение о выявлении уязвимостей, затрагивающих приложения и сайты, использующие библиотеку ImageMagick в конфигурации по умолчанию для обработки или преобразования изображений. Успешная эксплуатация позволяет атакующему читать и записывать файлы, насколько позволяют права доступа под которыми выполняется ImageMagick. Уязвимостям присвоено кодовое имя ImageTragick2, по аналогии с проблемой, выявленной в 2016 году.
За последние два месяца в ImageMagick устранено около сотни уязвимостей, но проблемы, о которых предупреждает CERT, вызваны не ошибками в коде ImageMagick, а использованием по умолчанию настроек, допускающих вызов внешних обработчиков для форматов SVG и PostScript.
Обработчик в ImageMagick выбирается в зависимости от содержимого, а не расширения файла, поэтому если приложение фильтрует загрузки на уровне расширений атакующий может передать данные в форматах SVG или PostScript, например, под видом файлов с расширением JPEG или PNG.
Возможность эксплуатации уязвимости подтверждена в приложениях на базе Ruby on Rails и WordPress, но также не исключается и в других проектах, использующих ImageMagick для конвертации изображений, обрезки и создания миниатюр, таких как MediaWiki, ownCloud Classic и Redmine. Проблема также охватывает AI-инструменты, вызывающие ImageMagick при выполнении заданий, связанных с обработкой изображений.
Приводятся два сценария атаки:
Вызов обработчика содержимого на языке MSL (Magick Scripting Language) через передачу специально оформленного SVG-изображения, в котором элемент <image> содержит ссылку "xlink:href" на ресурс с протоколом "MSL:". ImageMagick интерпретирует содержимое этого ресурса как скрипт на языке MSL, при том, что в скриптах MSL допускаются операции записи и чтение файлов. Помимо MSL аналогичный трюк с SVG может быть использован и для обработки других опасных видов контента.
Вызов интерпретатора Ghostscript для обработки содержимого в формате PostScript. Ghostscript запускается с флагом "-dSAFER", который не ограничивает доступ к каталогу /tmp, что позволяет атакующему читать или изменять файлы в этом каталоге (например, приложения могут временно хранить в /tmp данные сеансов и загруженные файлы). В Ghostscript также регулярно находят уязвимости, позволяющие полностью обойти ограничение "-dSAFER" (последняя такая уязвимость раскрыта 10 ноября).
Для блокирования уязвимостей недостаточно обновления ImageMagick, а требуется изменение настроек в файле /etc/ImageMagick/policy.xml, в котором необходимо оставить только поддержку самых необходимых форматов и операций или как минимум запретить вызов внешних обработчиков для форматов MSL, MVG, PS, EPS и PDF. Помимо этого рекомендуется изолировать код для преобразования сторонних изображений в отдельном контейнере, проверять файлы не только по расширению, но и по содержимому, и настроить мониторинг логов ImageMagick на предмет сбоев и необычной активности.
Выпущена новая версия открытой прошивки ESP-KVM 0.83.0, превращающей плату на микроконтроллере ESP32-P4 в IP-KVM с доступом к экрану, клавиатуре и мыши удалённого компьютера через браузер. Устройство подключается перед HDMI целевой машины и прикидывается для неё USB-клавиатурой и мышью, а картинку и управление отдаёт в браузер. На целевую машину ничего ставить не надо, работает начиная с уровня BIOS. Код написан на языке Си и распространяется под лицензией Apache 2.0.
В новом выпуске появилась прошивка для устройства JetKVM Mini с готовым KVM, размером 42x42x23 мм. JetKVM Mini оснащён платой ESP32-P4X, 32 МБ PSRAM, мостом HDMI TC358743, 100-мегабитным Ethernet, слотом microSD и квадратным экраном 240x240 на ST7789. После перепрошивки работают все проверенные возможности, такие как трансляция с качеством 1080p50, Ethernet, обновления по сети, клавиатура, мышь, экран, кнопки сбоку, microSD.
Штатная прошивка JetKVM принимает только подписанные обновления и для перепрошивки в её настройках следует включить режим "USB Debugging", иначе порт для прошивки отключается через пару секунд после старта, и подключить JetKVM Mini к компьютеру разъёмом EXT. Перед записью стоит сделать резервную копию Flash - на странице прошивальщика для этого есть кнопка, она читает все 16 МБ прямо из браузера через esptool-js. Вернуть заводскую прошивку можно из созданной копии или из образа восстановления, который JetKVM публикует для каждой модели. В дальнейшем обновления загружаются по сети, и старая версия остаётся во второй половине Flash-а на случай отката.
На JetKVM Mini, к сожалению, не разведён звук с HDMI (TC358743 умеет отдавать звук по I2S на три вывода, но на этой плате они никуда не подключены). Для обхода данного ограничения прошивка преподносит устройство целевой машине как USB-колонку. После включения настройки целевая машина видит устройство "ESP-KVM Speaker" - это UAC2, 48 кГц, 16 бит, стерео, один изохронный OUT-эндпоинт. Частота привязана к кадрам SOF, поэтому эндпоинт обратной связи не нужен. Прерывание считает пришедшие байты и раз в 5 мс активирует задачу, которая режет поток на те же блоки, что приходят с I2S.
В версии ESP-KVM 0.83.0 также предоставлена возможность выбора, какие страницы показывает экран на устройстве (если убрать все, остаётся логотип). Добавлена возможность отключения экрана через заданное время. Программа для целевой машины espkvm-agent переименована в ESP-KVM Tools, чтобы её не путали с AI-агентами. Среди изменений в выпусках после 0.65:
0.66: Картинка H.264 идёт в браузер по WebRTC (UDP, DTLS-SRTP), если получается, и по WebSocket, если нет. Реализация своя, без серверов STUN и TURN, через Tailscale тоже работает. Если пакет потерялся, пропадает один кадр, поток не останавливается.
0.67-0.68: Звук с HDMI на платах с TC358743: три провода I2S от моста к выводам P4. Он звучит в консоли и пишется в записи в Opus. Добавились мультимедийные клавиши, масштаб двумя пальцами на телефоне, виртуальный стик для указателя и геймпад компьютера в роли мыши.
0.69-0.70: PSRAM на чипах ревизии 3.x работает на 250 МГц, и H.264 в 1080p вырос с 22 до 27 кадров в секунду. По умолчанию устройство просит у источника 1080p50 вместо 1080p30. Кодировщик начинает кадр, пока тот ещё приходит, а движения мыши идут по каналу данных WebRTC без повторных отправок.
0.71-0.73: Профили для разных целевых машин. Устройство само выбирает профиль по тому, как источник называет себя по HDMI-CEC или USB, так что Switch и Steam Deck в доке получают свои настройки. Можно нарисовать на картинке до восьми прямоугольников, и устройство будет следить за ними само: изменилось, застыло, появился текст.
0.74: Последовательный порт по тому же USB-кабелю, без проводов. Через него работает программа для целевой машины: имя и адреса машины, общий буфер обмена и чистое выключение.
0.75: Пробное обновление для устройств, до которых далеко ехать. После обновления консоль должна снова до него достучаться и подтвердить версию. Если за 10 минут этого никто не сделал, устройство само откатывается на прошлую версию.
0.76-0.77: Вход только для просмотра и горячие клавиши в консоли. Tailscale без ключа авторизации: устройство показывает ссылку, его подтверждают на странице Tailscale. Список узлов tailnet с путями (напрямую или через какой ретранслятор) и режим, в котором консоль отвечает только адресам tailnet.
0.78-0.79: Переделанные настройки и палитра команд по Ctrl+K: по нескольким буквам находится нужная панель, комбинация клавиш, макрос или сценарий.
0.80: Драйвер экрана ST7789 и до четырёх кнопок на устройстве, у каждой свои действия.
0.81-0.82: Записи и снимки экрана выгружаются в каталог WebDAV, например в Nextcloud или на NAS. Таблица в настройках решает, какое событие в какой канал уведомлений идёт. Новым каналом стал ntfy, а устройство сообщает о выходе новой версии. Сетей Wi-Fi теперь можно задать три (выбирается та, у которой лучше уровень сигнала).
Исследователи из компании VulnCheck проанализировали достижения проекта Glasswing, созданного компанией Anthropic для выявления уязвимостей и повышения безопасности критически важного ПО. За семь месяцев существования проекта было выявлено 37966 проблем, для 7349 (19.4%) из которых информация уже опубликована публично. Исправленными помечены 217 из публично раскрытых отчётов о проблемах, 1654 признаны дубликатами, 419 отозваны и лишь для 2 проблем выявлено применение в реальных атаках злоумышленников.
Несмотря на то, что число дубликатов и отозванных отчётов в 9.5 раз превышает число исправленных проблем, компания Anthropic заявила об увеличении доли подтверждённых положительных результатов c 90.8% до 94.2%. За два последних месяца компания Anthropic выявила 11813 новых проблем, но за это время зафиксировано лишь 15 исправлений, что демонстрирует увеличение разрыва между обнаружением уязвимостей и их устранением.
Ситуацию усугубляет то, что работа по подтверждению уязвимостей, выявленных в рамках инициативы OSS Scanner, перекладывается на сопровождающих, которые оказываются завалены непроверенными отчётами об ошибках. Из более 29 тысяч выявленных проблем, ручная проверка была проведена только для 6000, а для проверки остальных не хватает людей, поэтому компания начала отправку отчётов без ручного подтверждения.
Проект curl в ходе ручной проверки 34 подобных отчётов об уязвимостях, отклонил 19 и признал неопасными 6 (оставшиеся 9 ещё находятся на этапе проверки).
Если рассматривать 442 отчёта Anthropic, которым присвоены CVE-идентификаторы, то в 50 из них (11.21%) выставлен критический уровень опасности, в 189 (42.38%) - высокий уровень опасности 143 (32%) - средний и лишь в 36 (8.07%) - низкий.
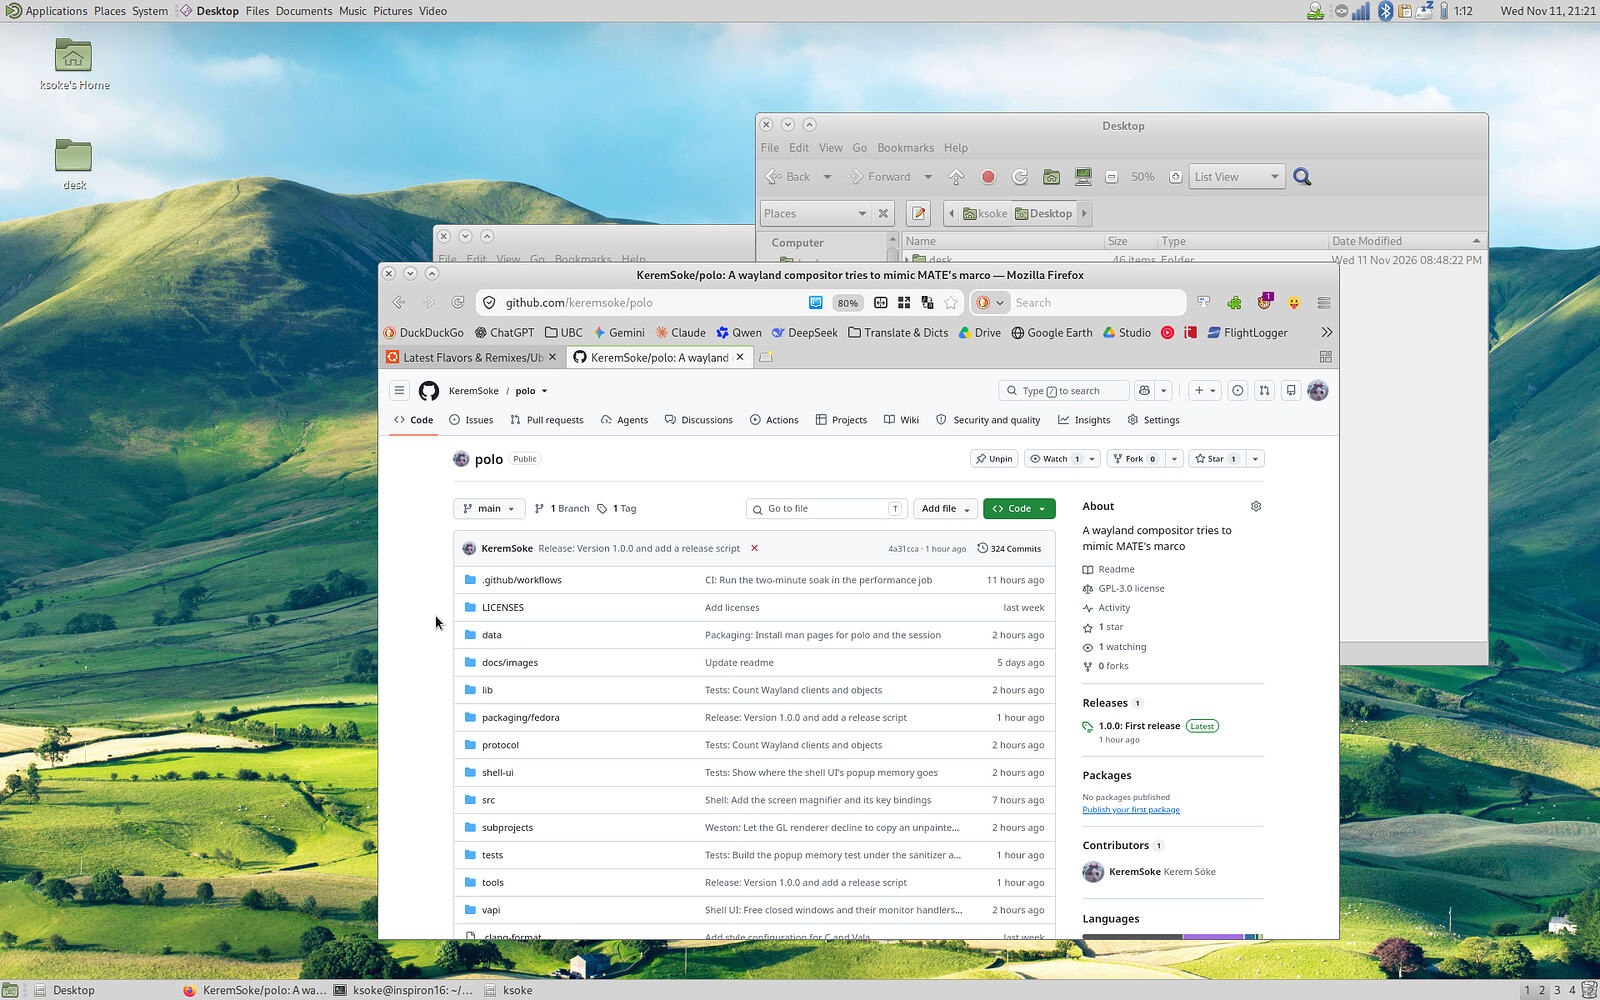
Опубликован релиз композитного сервера Polo 1.0, созданного для запуска среды рабочего стола MATE и воссоздающего возможности штатного оконного менеджера Marco, но с использованием протокола Wayland вместо X11. Polo сочетает функции композитного сервера, оконного менеджера и менеджера сеансов. Код Polo написан на языках C и Vala с использованием библиотеки libweston и распространяется под лицензией GPLv3.
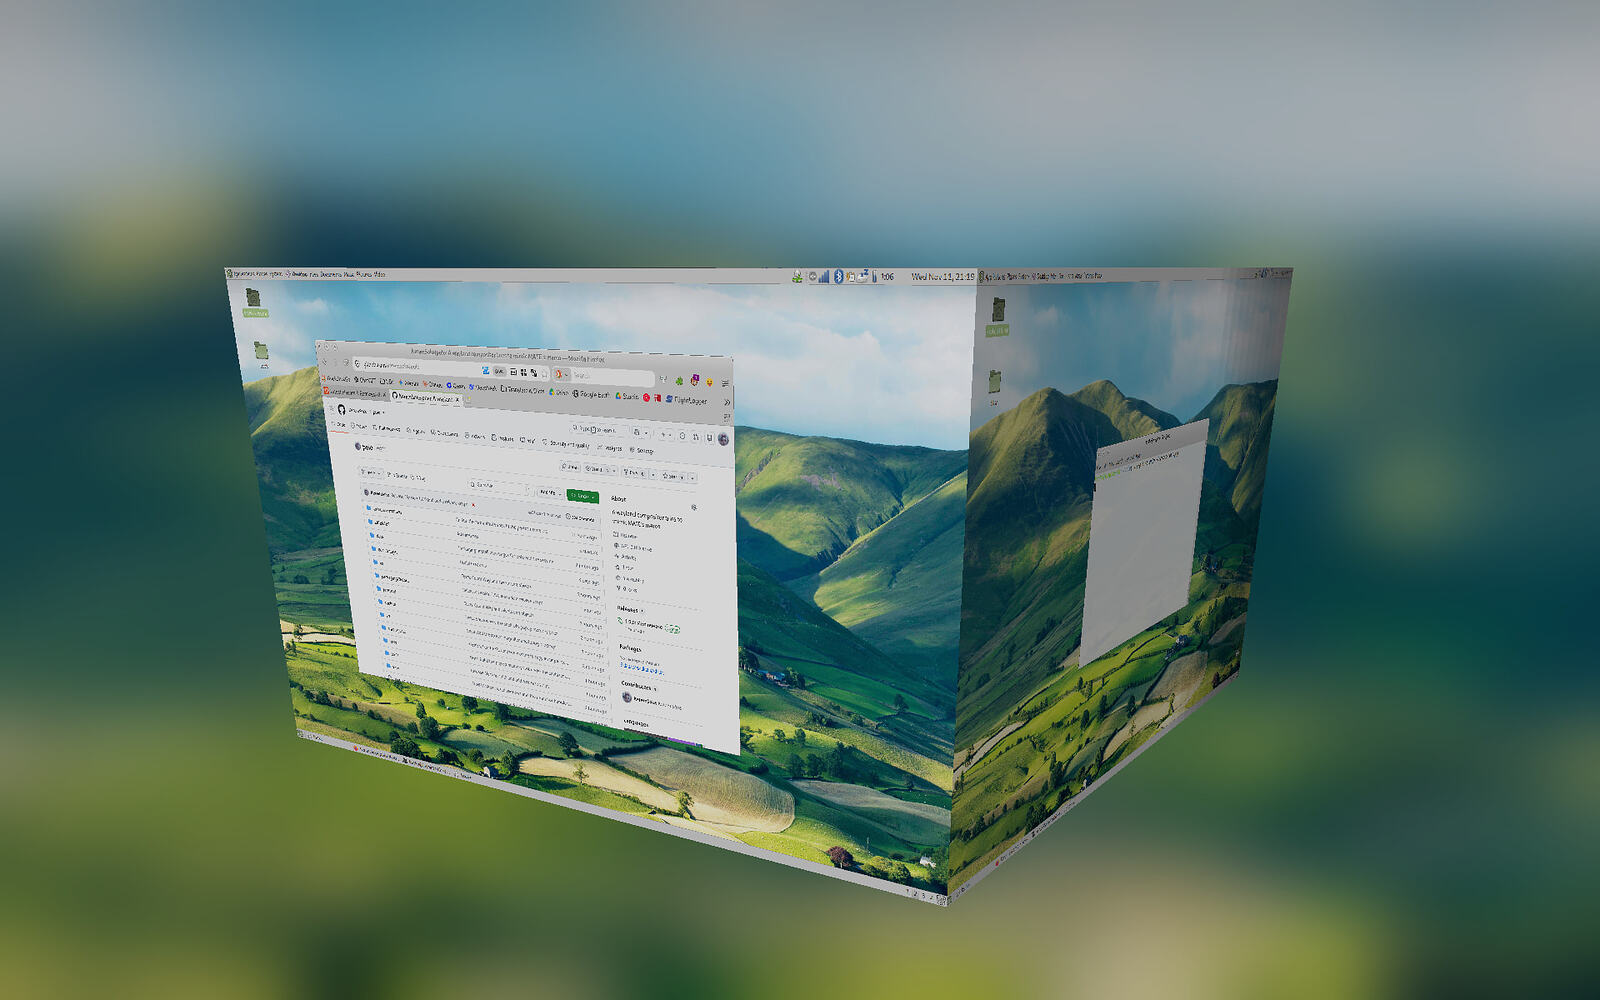
При запуске MATE поверх Polo работоспособны такие возможности, как управление окнами, мозаичная компоновка, виртуальные рабочие столы, буфер обмена, эффекты (куб с проекциями виртуальных рабочих столов, шатающиеся окна, постепенное затухание и т.п.), запуск X11-приложений через XWayland, многомониторные конфигурации, масштабирование вывода, горячее подключение дисплеев, создание скриншотов и скринкастов, комбинации клавиш, политики управления окнами и темы оформления.
В Polo также интегрированы средства для управления сеансами и настройками, что позволяет использовать его для замены mate-session-manager и mate-settings-daemon, а также организации автозапуска, завершения работы и сохранения сеансов. Поддерживаются применяемые в MATE интерфейсы D-Bus и настройки GSettings/dconf. Специфичные для Polo расширенные настройки вынесены в отдельную иерархию org.mate.polo.
Изначально проект MATE экспериментировал с сеансом на базе Wayland, используя композитный сервер Wayfire. Проект Polo развивается с оглядкой на потребности проекта MATE, в отличие от Wayfire, который спроектирован для обособленного использования и не рассчитан на работу с другими средами рабочего стола, что потребовало для его интеграции с MATE создания плагинов, добавления хаков и принятия компромиссов.
Компания Red Hat представила релиз дистрибутива Red Hat Enterprise Linux 10.3, а также обновление прошлой ветки - Red Hat Enterprise Linux 9.9. Готовые установочные образы доступны для зарегистрированных пользователей Red Hat Customer Portal (для оценки функциональности можно использовать общедоступные iso-образы CentOS Stream 10, а также бесплатные сборки RHEL для разработчиков). Выпуск сформирован для архитектур x86_64, s390x (IBM System z), ppc64le (POWER9), Aarch64 (ARM64) и RISC-V (preview). Ветка RHEL 10 будет сопровождаться до 2035 года (+ 4 года расширенной платной поддержки), RHEL 9 - до конца мая 2032 года, а RHEL 8 - до 2029 года.
Пакеты RHEL не размещены в публичном репозитории git.centos.org и предоставляются клиентам компании только через закрытый раздел сайта, на котором действует пользовательское соглашение (EULA), запрещающее редистрибуцию данных, загруженных через клиентский портал, что создаёт юридические риски при использовании этих пакетов для создания производных дистрибутивов. Исходные тексты RHEL остаются доступны в репозитории CentOS Stream, но он не полностью синхронизирован с RHEL и версии пакетов в нём не всегда совпадают с пакетами из RHEL. Rocky Linux, Oracle и SUSE воспроизводят исходные тексты rpm-пакетов релизов RHEL в рамках проекта OpenELA.
Основные изменения в RHEL 10.3 (большинство из отмеченных изменений присутствует и в RHEL 9.9):
Расширена поддержка постквантовых алгоритмов шифрования. В SSH добавлена поддержка алгоритмов mlkem768nistp256-sha256 и mlkem1024nistp384-sha384. В libreswan, в реализацию протоколов IPsec и IKE (Internet Key Exchange) добавлена поддержка постквантовых алгоритмов обмена ключами ML-KEM-768 и ML-KEM-1024. В пакет rust-sequoia-sqv с реализацией утилиты gpgv на языке Rust добавлена полноценная поддержка постквантовых алгоритмов шифрования, определённых в новой спецификации OpenPGP. В пакет audit добавлена поддержка постквантовых алгоритмов в TLS 1.3 и использования PSK-аутентификации при передаче логов на внешние хосты. В OpenSC добавлена поддержка спецификации PKCS #11 v3.2 и постквантового шифрования.
Подсистемы eBPF и Perf синхронизированы с ядром Linux 6.19.
В сборках ядра для CentOS Stream в подсистеме RV (Runtime Verification), предназначенной для проверки корректности работы высоконадёжных систем, включены компоненты мониторинга "sched" для анализа поведения планировщика задач и "rtapp" (Real-time application monitor) для отслеживания типовых проблем в приложениях, работающих в режиме реального времени.
В инструментарий rtla, применяемый для анализа работы realtime-режима в ядре, добавлена поддержка подключения собственных eBPF-обработчиков для выполнения действий при превышении определённых пороговых значений, а также расширены возможности анализа стека EFI-вызовов пори помощи утилиты timerlat.
В механизме IMA (Integrity Measurement Architecture), применяемом для проверки целостности компонентов операционной системы по цифровым подписям и хэшам, ужесточены проверки на некоторых файловых системах, которые ранее игнорировались (например, tmpfs и ramfs).
В модуле ядра tboot (Trusted Boot) расширена поддержка технологии Intel TXT (Trusted Execution Technology).
Улучшена поддержка расширения Intel RDT (Intel Resource Director Technology), позволяющего отслеживать и ограничивать использование определённых процессорных ресурсов.
Включён экспериментальный драйвер amdxdna для NPU-чипов (Neural Processing Unit) компании AMD.
Предоставлена возможность использования консольного инструментария image-builder для сборки системных образов с заданными параметрами и настройками. Утилита bootc-image-builder объявлена устаревшей, но продолжит сопровождаться в рамках цикла RHEL 10. В web-консоль добавлена поддержка сборки образов, совместимых с bootc, из любых базовых образов, доступных в текущей системе, включая образы с Fedora, CentOS Stream и произвольных контейнеров. Названия типов системных образов синхронизированы между консольным инструментарием и web-интерфейсом (например, aws для Amazon Machine Image (AMI) и guest-image для QCOW2). Добавлена поддержка формирования собственных сборок для дистрибутива Hummingbird (редакция Fedora на базе контейнеров).
В редакции RHEL for Edge реализована возможность развёртывания edge-систем при помощи FIDO Device Onboard (FDO). Реализация FDO на языке Rust (fdo-rs, fido-device-onboard) заменена на вариант go-fdo на языке Go, а написанный на bash инструментарий greenboot заменён на реализацию на языке Rust (greenboot-rs). При обновлении обеспечен автоматический перевод образов с bootc на использование greenboot-rs. Greenboot применяется в атомарно обновляемых вариантах RHEL для проверки состояния системы при загрузке и отката на прошлую версию при обнаружении проблем.
Во фреймворке fapolicyd (File Access Policy Daemon), определяющем какие программы можно запускать определённому пользователю, а какие нет, реализованы многопоточная параллельная обработка операций, динамическое изменение размера БД и интеграция с watchdog-сервисом systemd.
Добавлены новые системные роли (System Roles): auditd для автоматизации управления процессом системного аудита; trustee_server и trustee_client для автоматизации развёртывания серверных и клиентских компонентов конфиденциальных виртуальных машин с аппаратным шифрованием памяти (CVM, Confidential Virtual Machine).
В SELinux переведены в режим "enforcing" правила powerprofiles_t,
qgs_t,
redfish_finder_t,
sshd_auth_t,
sshd_session_t,
systemd_mountfsd_t и
systemd_oomd_t. Под защиту SELinux переведён сервис go-fdo-server.
Для dnf-automatic реализована блокировка перезагрузки во время автоматической установки обновлений пакетов.
В утилиту rpmdb добавлен флаг "--parkdb" для оптимизации БД RPM при работе на носителях, доступных только в режиме чтения.
В состав включены пакеты с модулями mod_security (межсетевой экран для защиты web-приложений) и mod_security_crs (OWASP Core Rule Set) для Apache httpd.
В композитном менеджере GNOME Kiosk, предназначенном для создания интернет-киосков, расширены средства для людей с ограниченными возможностями. Добавлены специальная крупная панель, возможность увеличения областей на экране и опция для отключения анимации.
В GNOME в настройках дисплея реализована опция для управления автоматическим поворотом экрана в зависимости от показания акселерометра.
На системах с чипами AMD реализована поддержка камер с интерфейсом MIPI (Mobile Industry Processor Interface).
Повышена производительность драйвера virtio-fs для гостевых систем с Windows.
В инструментарий Podman добавлена возможность назначения нескольких статических IP-адресов для одного сетевого интерфейса при создании контейнера.
В NetworkManager добавлена поддержка туннелей GENEVE и механизма CLAT (Customer-side Translator, 464XLAT) для обеспечения работы приложений, поддерживающих только IPv4, на хосте с IPv6. Реализована возможность применения API Nmstate для настройки туннелей IPv4 over IPv4 (IPIP),
IPv4 over IPv6 (IPIP6),
IPv6 over IPv6 (IP6IP6) и
Simple Internet Transition (SIT).
В Stratis, инструментарии управления логическими разделами, реализована возможность конвертации незашифрованных пулов разделов в зашифрованные.
В списке новых возможностей RHEL 10.3 отмечена экспериментальная (Technology Preview) поддержка подсистемы асинхронного ввода/вывода io_uring (по умолчанию отключена, включается через /proc/sys/kernel/io_uring_disabled), но она была доступа и в прошлых ветках, а что именно изменилось в поддержке io_uring не уточняется.
Добавлены экспериментальные пакеты crypto-auditing-agent и crypto-auditing-log-parser для трассировки и аудита криптографических операций, выполняемых библиотеками в пользовательском пространстве (для анализа используются eBPF и USDT-проверки).
Добавлена экспериментальная возможность проброса смарт-карт на удалённый рабочий стол GNOME (GNOME Remote Desktop) при использовании протокола RDP.
В дисплейном менеджере GDM (GNOME Display Manager) добавлена поддержка беспарольных методов аутентификации, например, через биометрическую аутентификацию и технологию passkey.
При подключении к беспроводным сетям прекращена поддержка протокола WEP (Wired Equivalent Privacy).
Признан готовым к использованию MCP Server, позволяющий подключать AI-агентов и предоставлять им доступ к системным данным для диагностики проблем.
Предложен экспериментальный AI-ассистент, предоставляющий контекстные подсказки и объяснения в командной строке. В работе можно использоваться как локально выполняемая AI-модель, так и внешний сервис.
Стабилизирована реализация "запечатанных" (sealed) образов, предоставляющая криптографическую защиту целостности, гарантирующую, что запущенная система бит в бит соответствует тому, что было изначально развёрнуто и подписано.
Обновлены версии пакетов для разработчиков: GCC 16.2, LLVM 22.1.8, Go 1.27.3, Rust 1.97, gdb 17.2, Valgrind 3.27.1, valkey 8.1, Node.js 26.
В корректирующих выпусках распределённой системы управления исходным кодом Git 2.56.1, 2.55.1, 2.54.1, 2.53.1, 2.52.1, 2.51.3 и 2.50.2 устранено 6 уязвимостей. Наиболее опасная уязвимость (CVE-2026-111760) позволяет добиться выполнения кода при применении команды "git clone" в режиме "--recurse-submodules" с репозиториями, подконтрольными атакующему.
Проблема вызвана тем, что длина записи с именем в индексе вычисляется с использованием 64-разрядного целого типа size_t, а хранится в 32-разрядном поле ce_namelen. При передаче очень длинного имени вида ".gitA/AAA...." возникает усечение значения и атакующий может добиться сохранения длины равной 4 байтам. В итоге, при проверке значения используются фактические данные, а при выполнении операции записи - усечённая версия ".git", что позволяет атакующему заменить файл ".git" в субмодуле на символическую ссылку, указывающую на каталог с настройками и хуками.
Другие уязвимости:
CVE-2026-113408 - выход за пределы каталога refs/ через передачу в качестве ветки HEAD символической ссылки со значением "refs/heads/../../../TARGET" при клонировании пустого репозитория по протоколу Git v2. При последующем выполнении "git commit" будет создан файл TARGET в корне репозитория, что можно использовать для перезаписи файлов в репозитории.
CVE-2026-114467 - переполнение стека при удалении GPG-подписей, которое потенциально может привести к выполнению произвольного кода. Проблема вызвана тем, что функция remove_signature() хранит позиции подписей в фиксированном массиве, рассчитанном максимум на две подписи. При слиянии тега с тремя и более подписями данные сохраняются вне массива.
CVE-2026-114469 - при проверке ограничений на размер бинарных патчей учитывались данные до распаковки сжатых данных, что приводило к чтению содержимого из области вне границ буфера.
CVE-2026-105437 - повреждение памяти при выполнении больших операций слияния из-за накопления размера результата в поле с типом int. В конфигурации GitLab с сервисом Gitaly уязвимость может быть эксплуатирована для выполнения кода (проблема блокирована в GitLab 19.5.4).
CVE-2026-114466 - чтение и создание произвольных файлов в ФС через команду "git fast-import" из-за не попадание некоторых новых возможностей fast-import под ограничения, добавленные для устранения старой уязвимости CVE-2019-1348.
Опубликован релиз HTTP-сервера Apache 2.4.71, в котором устранена уязвимость (CVE-2026-119618) в модуле mod_http2, которой присвоен критический уровень опасности. Уязвимость позволяет удалённо выполнить свой код на сервере при отправке специально оформленного запроса по протоколу HTTP/2. Уязвимость проявляется начиная с версий Apache httpd 2.4.55 и также затрагивает отдельный модуль mod_h2, распространяемый через GitHub. Статус устранения уязвимостей в дистрибутивах можно оценить на данных страницах: Debian, Ubuntu, SUSE, RHEL, Gentoo, Arch,
Fedora, FreeBSD.
Проблема вызвана состоянием гонки при одновременном вызове функции assign_headers() из разных потоков, возникающем из-за обработки функцией общей для всех потоков структуры (req->headers), а не отдельной для каждого потока копии (r->headers_in). При успешной эксплуатации атакующий может добиться изменения памяти вне выделенного буфера. Уязвимость примерно в одно время выявлена исследователями из компаний Anthropic и Google. Рабочий эксплоит продемонстрирован исследователями для сервера с mod_http2 в конфигурации по умолчанию, но пока не опубликован публично. В качестве обходного пути блокирования уязвимости достаточно отключить обработку соединений по протоколу HTTP/2 в файле конфигурации httpd.conf через директиву "Protocols http/1.1".
В соответствии с сентябрьским отчётом компании Netcraft под управлением Apache httpd работает около 170 млн сайтов (11.56%). На каких из них используется HTTP/2 не сообщается.
Компания Базальт СПО представила выпуск мобильной платформы ALT Mobile 11.0.1 ("Альт Мобильный"), предназначенной для смартфонов, планшетов и встраиваемых устройств с сенсорным экраном, таких как считыватели штрихкодов, контрольно-кассовые аппараты и терминалы сбора данных. Платформа построена на пакетной базе репозитория Сизиф (p11) и укомплектована графической оболочной Phosh, основанной на технологиях GNOME и использующей композитный сервер Phoc. Для загрузки подготовлены образы для архитектур x86_64 и ARM64, которые можно использовать для установки на устройства PinePhone, PinePhone Pro, OnePlus 6/6T, Nothing Phone, Xiaomi Pocophone F1, Xiaomi Redmi 4X, PineTab 2 и планшеты "MIG" (на архитектуре x86-64), а также для запуска в QEMU. Платформа также портирована для работы на игровых приставках Anbernic, PowKiddy, Retroid на базе SoC Rockchip, Allwinner и Qualcomm.
Свободно использовать загруженную версию могут только физические лица, в том числе - индивидуальные предприниматели. Коммерческие и государственные организации могут скачивать и тестировать платформу, но для постоянной работы в корпоративной инфраструктуре юридическим лицам необходимо приобретать лицензии или заключать лицензионные договоры в письменной форме. При этом разработка ALT Mobile ведётся в соответствии с принципами свободного программного обеспечения и кодовая база открыта.
Платформа предоставляет возможность работы с системой нескольких пользователей, для переключения между которыми задействован менеджер входа Phrog. При необходимости можно использовать Waydroid и Wine для запуска приложений, собранных для Android и Windows, а также открывать эмулятор терминала для работы в командной строке. Поддерживается полнодисковое шифрование на базе LUKS. При подключении мобильного устройства с монитору, клавиатуре и мыши платформа позволяет использовать систему в качестве полноценной рабочей станции с GNOME-подобным окружением. Возможна установка приложений, имеющихся в репозиториях для десктоп-редакций ALT Linux, а также пакетов в формате flatpak.
Firefox обновлён до свежей ESR-ветки, в которой появилась поддержка
вертикальных вкладок и страницы about:mobile для настройки мобильного интерфейса.
Обновлена версия мессенджера Fractal для децентрализованной сети Matrix, в которой появилась возможность отмечать комнаты как непрочитанные, добавлен запрос приглашения в комнату и реализован аудиопроигрыватель с отображением звуковой волны и перемоткой.
В менеджере звуковых сеансов WirePlumber улучшено автоматическое переключение профилей Bluetooth-гарнитур.
В wpa_supplicant улучшена поддержка EAP-TLS с TLS 1.3.
В состав включено приложение Satellite для проверки работы приёмника спутниковой навигации (GPS, ГЛОНАСС и т.п.) и отображения сведений о видимых и используемых спутниках, уровне сигнала,
координатах, высоте и скорости. Возможно сохранение трека с параметрами качества приёма в формате GPX.
Добавлен фоновой сервис для управления NFC, отвечающий за обнаружение NFC-адаптеров и меток, чтение и запись NFC-меток,
обмен данными между устройствами в режиме P2P.
Обновлены компоненты для работы со смарт-картами и токенами (pcsc-lite и pcsc-lite-ccid). Повышена стабильность работы со считывателями смарт-карт и расширена совместимость с оборудованием.
Для образов общего назначения и виртуальных машин задействовано ядро Linux 6.12.94, а для устройств PINE64 - 6.18.29.
Компания Valve опубликовала ноябрьское обновление клиента сервиса доставки игр Steam для Linux. Выпуск примечателен формированием 64-разрядных сборок и переходом к выполнению клиента Steam внутри контейнера со Steam Runtime. Изменение существенно упрощает организацию работы Steam в дистрибутивах Linuх. До сих пор клиент Steam распространялся только в 32-разрядных сборках, что мешало дистрибутивам полностью прекратить поддержку 32-разрядных CPU и вынуждало специально для Steam поставлять необходимые 32-разрядные зависимости или упаковывать Steam в самодостаточные пакеты в форматах snap и flatpak.
В новой версии также предложен новый интерфейс для отслеживания и управления достижениями при прохождении игр. Окно с настройками уведомлений адаптировано для работы на экранах любого размера. Улучшена работа с библиотекой в offline-режиме. В Remote Play значительно модернизирована поддержка HDR и реализованы настройки для масштабирования вывода с учётом разных соотношений сторон экрана на локальной и удалённой системах. Добавлена поддержка API GameInput v4. В режиме Big Picture обновлён интерфейс чата и добавлен отдельный виджет для отправки приглашений к совместной игре.
Число игр для Linux, доступных в каталоге Steam, доведено до 24496 (год назад 16139). По данным сервиса Steam Database, пользователи Linux запускают 4912 (год назад 4025) игр через Steam. Пятёрка игр, наиболее популярных у пользователей Linux: Counter-Strike 2, Dota 2, Team Fortress 2, Slay the Spire 2 и War Thunder.
Компания eMudhra раскрыла дополнительные детали, связанные с инцидентом, в результате которого у восьми корневых сертификатов удостоверяющего центра оказались легко подбираемые закрытые ключи, имеющие всего 1 байт энтропии вместо 48. Помимо изначально выявленных проблемных промежуточных корневых сертификатов сообщается об отзыве ещё 8, но не из-за проблем с энтропией. Разбор показал, что источником проблем с энтропией стал созданный своими силами Python-скрипт, применяемый для переноса закрытых ключей между аппаратными хранилищами ключей (HSM) разных производителей. Перенос ключей был обусловлен задержками поставки усовершенствованных моделей HSM, удовлетворяющих новым требованиям к удостоверяющим центрам.
Из-за ошибки размер закрытых ключей ECDSA усекался до 1 байта. Помимо этого, во время переноса ключей между HSM скрипт выполнял обработку закрытых ключей в незащищённой оперативной памяти компьютера на котором он запускался, в то время как операции с закрытыми ключами предписывается осуществлять только внутри HSM. Логи HSM подтвердили, что аппаратные хранилища работали корректно, а проблема вызвана использованием своего скрипта.
Кроме ключей ECDSA скрипт применялся и для переноса 8 ключей RSA-4096, с которыми не возникло проблем с энтропией, но обработка ключей в обычной памяти нарушает требования безопасности, предъявляемые к удостоверяющим центрам, поэтому RSA-сертификаты также теперь отозваны.
Компания Canonical предупредила пользователей о недоступности или нарушении нормальной работы некоторых сервисов и сайтов, связанных с Ubuntu, из-за сбоя в одном из датацентров, обслуживающих инфраструктуру проекта. Для оценки состояния работоспособности рекомендовано использовать страницу status.canonical.com. Зафиксирована недоступность сайтов ubuntu.com, canonical.com, launchpad.net и snapcraft.io, почтовых и DNS-серверов, сервисов ppa.launchpad.net,
cloud-images.ubuntu.com, login.ubuntu.com, keyserver.ubuntu.com, gopkg.in, lists.ubuntu.com, jaas.ai, keyserver.ubuntu.com:11371, API Livepatch, maas.io, launchpad.net, blog.ubuntu.com, developer.ubuntu.com, streams.canonical.com, contracts.canonical.com, Ubuntu Security API, academy.canonical.com, Landscape, portal.canonical.com, images.maas.io, assets.ubuntu.com и ubuntu-archive-team.ubuntu.com. Доступ к репозиторию сохраняется.
Компания Microsoft представила выпуск открытой платформы .NET 11, созданной благодаря унификации продуктов .NET Framework, .NET Core и Mono. На основе .NET 11 можно создавать многоплатформенные приложения для браузера, облачных систем, рабочего стола, IoT-устройств и мобильных платформ, используя единые библиотеки и общий процесс сборки, не зависящий от типа приложения. Сборки .NET SDK 11, .NET Runtime 11 и ASP.NET Core Runtime 11 сформированы для Linux, macOS и Windows. .NET Desktop Runtime 11 поставляется только для Windows. Связанные с проектом наработкираспространяются под лицензией MIT.
В состав .NET входит Runtime с JIT-компилятором RyuJIT, спецификации API, библиотеки WPF, Windows Forms, WinUI и Entity Framework, интерфейс командной строки
dotnet, а также инструменты для разработки микросервисов, библиотек, серверных, графических и консольных приложений. Отдельно поставляются стек для разработки web-приложений ASP.NET Core 11.0, ORM-прослойка Entity Framework Core 11.0 (драйверы имеются, в том числе, для SQLite и PostgreSQL), библиотека WPF 11 (Windows Presentation Foundation), фреймворк Windows Forms 11 для разработки GUI, платформа Aspire 11 для создания приложений Cloud Native, фреймворк MAUI 11 для разработки многоплатформенных интерфейсов пользователя, а также выпуски языков C# 15 и F# 11. Поддержка .NET 11.0 и C# 15 включена в свободный редактор кода Visual Studio Code.
В языке C# 15 добавлено ключевое слово union для объявления типа, значение которого может быть только одним из заранее перечисленных типов-вариантов. Переменной union-типа можно присваивать значения любого из разрешённых типов, а при попытке присвоить значение типа, не указанного при объявлении, компилятор выдаст ошибку.
   public record class Cat(string Name);
   public record class Dog(string Name);
   public record class Bird(string Name);

  public union Pet(Cat, Dog, Bird);
Для классов предложен модификатор "closed", при помощи которого можно создавать закрытые иерархии (closed hierarchy), в которых наследование от базового класса с модификатором closed допускается только внутри той сборки, где он объявлен и на этапе компиляции известен полный набор прямых потомков. Union-типы и закрытые иерархии гарантируют, что в конструкции switch обработаны все возможные варианты, что позволяет обойтись без ветки "default" и переменной "_".
В новой версии C# также добавлена поддержка перехода из выражений "break" и "continue" на выставленные метки и расширены экспериментальные возможности по изоляции в unsafe-блоках кода, напрямую работающего с памятью (добавлена возможность применения unsafe для отдельных выражений).
В языке F# 11 сокращено потребление памяти компилятором и уменьшено число операций выделения памяти при работе с коллекциями FSharp.Core. Добавлена возможность ограничения параллельно выполняемых асинхронных работ для предотвращения перегрузки. Добавлена предварительная поддержка Runtime Async.
В SDK по умолчанию включены сервер MSBuild и предкомпилированный (NativeAOT) вариант CLI-инструментария dotnet.
Сокращён размер инсталляторов SDK для Linux и macOS за счёт дедупликации сборок.
Проведена оптимизация JIT-компилятора, удалены избыточные проверки границ и ветвлений, улучшена девиртуализация и расширено сворачивание операций в константы. В AOT-компиляторе задействован общий обработчик вызовов, позволивший сократить объём кода и повысить пропускную способность при интенсивном обращении к интерфейсам. Для Linux и macOS реализовано сохранение при сбоях трассировки стека и информации о модулях.
Добавлен экспериментальный механизм Runtime Async для замены генерируемого компилятором кода обработки async-операций на реализацию, управляющую приостановкой и возобновлением асинхронных операций на уровне runtime.
В SDK добавлен шаблон сервера MCP для интеграции с AI-инструментами и сервисами. Для приложений, использующих AI-сервисы, добавлен набор абстракций Microsoft.Extensions.AI (MEAI). На базе этих абстракций сформирован
Microsoft Agent Framework (MAF), который можно использовать для создания AI-агентов.
В API Process расширены возможности запуска процессов с перехватом их вывода и кодов завершения работы, а также контроля над наследуемыми дескрипторами.
В API System.IO.Compression добавлена поддержка алгоритма сжатия Zstandard.
Добавлены новые адаптеры потоков ReadOnlyMemoryStream, WritableMemoryStream, ReadOnlySequenceStream и StringStream.
Добавлена утилита dotnetup для установки и обновления SDK и runtime.
Организация Blender Foundation опубликовала выпуск свободного пакета 3D-моделирования Blender 5.3, подходящего для решения различных задач, связанных с 3D-моделированием, 3D-графикой, разработкой компьютерных игр, симуляцией, рендерингом, композитингом, трекингом движений, скульптурным моделированием, созданием анимации и монтажом видео. Код распространяется под лицензией GPL. Готовые сборки сформированы для Linux, Windows и macOS. Также продолжает поддерживаться LTS-ветки Blender 5.2 и 4.5, обновления для которой будут формироваться до июля 2027 и 2028 года соответственно.
В Linux и Windows по умолчанию задействован бэкенд, использующий графический API Vulkan.
Добавлена встроенная поддержка техники 3D Gaussian Splats, позволяющей воссоздавать 3D-сцены на основе фото и видео, и оформлять их в форме облака точек вместо полигональной сетки, что позволяет добиться фотореалистичного качества при рендеринге. Каждая точка в облаке представляет собой миниатюрную вытянутую 3D-сферу c информацией о размере, повороте и цвете. Поддерживается импорт облака точек из файлов в формате PLY, SPZ и glTF, обработка через геометрические ноды, предпросмотр через 3D-вьюпорт и ренеринг в движках EEVEE и Cycles.
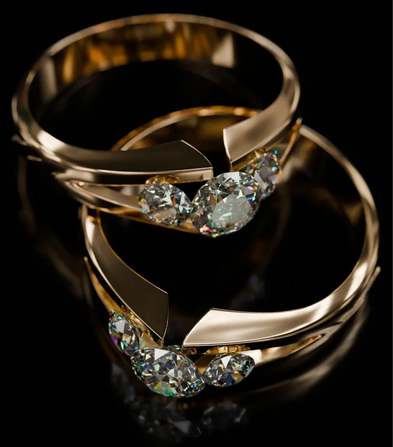
В движке рендеринга Cycles реализована поддержка дисперсии в шейдере "Principled BSDF" (Bidirectional Scattering Distribution Function), которая позволяет добиться реалистичной отрисовки стекла с переливами или с отблесками как у драгоценных камней. При отрисовке стекла также реализована поддержка анизотропной шероховатости при которой размытие отражений вытянуто в одном направлении, как на шлифованном металле.
В Cycles добавлена поддержка развиваемой компанией NVIDIA технологии устранения шумов DLSS 4.5 Ray Reconstruction, использующей AI-модели для дорисовки недостающих деталей при масштабировании картинки в низком разрешении. При предпросмотре использование DLSS позволяет добиться качества близкого к финальному рендеру и убрать межкадровый шум при анимации. Режим поддерживается только при наличии GPU NVIDIA и проприетарных драйверов серии 620.x. Дополнительно на платформе Windows реализована поддержка чипов NVIDIA RTX Spark.
В движке рендеринга EEVEE реализованы ноды для настройки реагирования материалов на отдельные источники света, что может применяться для учёта цвета, мощности, направления и расстояния до источника света для реализации сложных эффектов, типа радужных переливов.
В EEVEE добавлена поддержка панорамных камер и рендеринга в режиме 360° с использованием равнопрямоугольных объективов (equirectangular для шлемов виртуальной реальности), кубической проекции (cubemap), эффектов "рыбий глаз" и "зеркальный шар".
В системе композитинга (Compositor) реализованы эффекты-модификаторы, применяемые поверх сцены и позволяющие обойтись без выставления цепочек нод для реализации таких эффектов, как свечение, затемнение углов и цветной ореол. Помимо этого для использования в Compositor адаптированы 17 нод, среди которых ноды-связки, типа Combine Bundle, и ноды для математических и логических операций. До двух раз увеличена скорость воспроизведения при использовании GPU для вычислений. Эффект стилизации под картины маслом (Anisotropic Kuwahara) ускорен до 10 раз на Apple GPU, в 2 раза на GPU NVIDIA и на 25-30% на CPU. Реализован кэш воспроизведения.
Добавлена поддержка проектов, к которым можно привязывать предопределённые настройки, библиотеки ассетов, переменные и заставку (привязку дополнений к проектам обещают добавить в следующей версии).
Библиотеки ассетов теперь обрабатываются как расширения и доступны через вкладку "Get Extensions" наряду с дополнениями и темами оформления.
Расширены возможности системы двумерного рисования и анимации Grease Pencil, позволяющей создавать эскизы в 2D и затем использовать их в 3D-окружении как трёхмерные объекты (на основе нескольких плоских эскизов в разных ракурсах формируется 3D-модель). Добавлена поддержка выделения областей в режиме рисования без необходимости переключения в режим редактирования.
Добавлен инструмент "Вырезать" (Carver), позволяющий вырезать выделенные области с возможностью оставления обводки по контуру, не как при стирании.
Добавлена возможность заливки разом нескольких областей через проведение вектора заливки по замкнутым областям. Также реализована полноценная градиентная заливка с неограниченными цветами и точками перехода.
Добавлен режим зеркального отражения камеры (Flip View), позволяющий оценить сцену при предпросмотре как через зеркало, чтобы заметить перекосы и асимметрию.
Реализовано запоминание настроек при импорте USD-файлов в коллекции, что позволяет выполнить повторный импорт обновлённых файлов в один клик.
В нелинейном видеоредакторе (Video Sequencer) реализован режим монтажа со сдвигом (Ripple), при котором удаление и обрезка элементов приводит к автоматическому смещению влево всех последующих элементов на временной шкале без оставления "дырок", а вставка элементов - к смещению вправо для освобождения необходимого места. Помимо этого доступны режимы перестановки элементов со сдвигом остального содержимого и перезаписи поверх других элементов.
Предложен новый вариант инструмента для разрезания видео - Blade 2.0, наглядно показывающий где именно пройдёт разрез, выводящий номер кадра в точке разреза и отображающий эскиз кадра под курсором.
В интерфейсе Outliner (навигатор по структуре и иерархии сцены) реализована возможность расстановки объектов в произвольном порядке, а не только по алфавиту.
В боковых панелях всех редакторов реализована поддержка поиска свойств или операторов по нажатию Ctrl+F.
В интерфейс встроена возможность использования разметки Markdown для оформления текста, включая комментарии в редакторах нод.
Анонсирована десктоп-ориентированная операционная система KORA, построенная на ядре Linux и примечательная интеграцией AI-моделей, AI-сервисов и AI-агентов в системное окружение. Вместо построения рабочего стола вокруг каталогов и приложений в новой ОС работа организована, отталкиваясь от смысла, контекста и базы знаний. Помимо классической ФС предлагается "нейронная ФС", индексирующая файлы по их смыслу и позволяющая пользователям и AI-агентам находить информацию по содержимому, а не именам файлов и каталогов. Проект развивается под руководством Кирта Макмастера (Kirt McMaster), сооснователя мобильной платформы Cyanogen (ныне LineageOS), Джона Лагерлинга (John Lagerling), руководившего Android-бизнесом в Google и занимавшего пост вице-президента в Facebook, и Франка Де Гиролами (Franck De Girolami), создателя серии игр Alone in the Dark и дистрибутива GameOS. Среди инвесторов и партнёров проекта, компании Samsung и Qualcomm.
AI-модели в KORA являются неотделимой частью системы и выполняются при помощи развиваемого проектом гибридного движка Cortex, оптимизированного для локального выполнения AI-моделей с задействованием всех доступных вычислительных возможностей, включая CPU, GPU, NPU и вынос вычислений на другие компьютеры в сети. По умолчанию AI-модели выполняются локально, но при необходимости предусмотрена возможность привлечения внешних AI-сервисов. Поддерживаемая локальной AI-моделью база знаний формирует специфичный для пользователя контекст, анализируя файлы, email-переписку, адресную книгу, календарь и прочие пользовательские данные.
Каждый виртуальный рабочий стол (workspace) выполняется в отдельном
sandbox-окружении, приложения и AI-агенты в котором могут обращаться к общему контексту и базе знаний, но изолированы от остальной системы.
Для получения доступа к внешним ресурсам требуется явное предоставление пользователем соответствующих полномочий. Разделение доступа реализуется при помощи AppArmor. Для разработки приложений, взаимодействующих с базой знаний, контекстом, семантическим поиском и специфичными проектами, предоставляется SDK.
В систему также интегрированы возможности для запуска компьютерных игр, перенесённые из GameOS и доступные в форме окружения GameFrame. Одним кликом пользователь может переключиться из рабочего стола в режим запуска игр, напоминающий игровую консоль и позволяющий запускать игры из популярных каталогов. Помимо игрового режима предлагаются специализированные окружения для работы и создания контента. Из возможностей также отмечены автоматическое распознавание речи и поддержка запуска на ARM-системах Windows-приложений, собранных для архитектуры x86_64.
Первый релиз KORA планируют выпустить в 2027 году. Совместно с компанией Qualcomm Technologies ведётся разработка рабочих станций на чипах Snapdragon, оптимизированных для работы KORA. На устройствах с SoC Snapdragon X2 Elite, за счёт одновременного использования при выполнении AI-моделей процессорных ядер Oryon, GPU Adreno и нейроускорителя Hexagon, заявлена возможность локального выполнения большой языковой модели с 26 миллиардами параметров. Отдельно совместно с компанией HUMAIN развивается коммерческая редакция HUMAIN OS, предназначенная для предприятий.
Опубликован открытый проект MedusaGo, развивающий реализацию серверной части платформы для создания интернет-магазинов Medusa на языке Go (оригинальная платформа Medusa написана на TypeScript и работает на Node.js). MedusaGo совместим с Medusa v2 на уровне API (базовая версия 2.22.4), поэтому штатная панель управления Medusa, библиотека @medusajs/js-sdk и существующие витрины работают с ним без изменений. Код распространяется под лицензией MIT.
MedusaGo использует ту же схему базы данных для PostgreSQL, что и Medusa, поэтому его можно запустить поверх БД уже работающего магазина на Node.js. Обратный переход тоже возможен. Из зависимостей нужны только Go 1.26+, PostgreSQL и, при желании, Redis. Node.js требуется только для витрины на Next.js и для доработки админ-панели. Компоненты Enterprise Edition (RBAC, SSO) в проект не входят. Совместимость проверена с использованием более 2600 записанных запросов в 96 сценариях, которые отправляются в обе реализации, после чего коды ответов, заголовки, cookie и тела ответов сравниваются побайтово, сравнивается содержимое БД и проверяется поведение модулей и слоя Query.
Структура репозитория повторяет монорепозиторий Medusa: каждому файлу route.ts соответствует route.go. Портированы модули каталога, корзины, заказов, платежей, цен, промоакций, складов, доставки, налогов, авторизации и другие, а также движок workflow (in-memory и на Redis). Сейчас в проекте около 1400 файлов и 177 тыс. строк кода на Go. Исходные JavaScript-пакеты (админ-панель, дизайн-система, js-sdk) синхронизируются с upstream без изменений. Для создания нового проекта предлагается утилита create-medusago-app, аналогичная утилите create-medusa-app. Команды CLI повторяют Medusa.